
Po wdrożeniu protokołu OAuth 2.0 możesz opcjonalnie skonfigurować App Flip oparty na protokole OAuth, który umożliwia użytkownikom Android szybsze łączenie kont w Twoim systemie uwierzytelniania z kontami Google. W sekcjach poniżej opisano, jak zaprojektować i wdrożyć App Flip na potrzeby integracji Cloud-to-cloud w Android.
Wskazówki dotyczące wyglądu
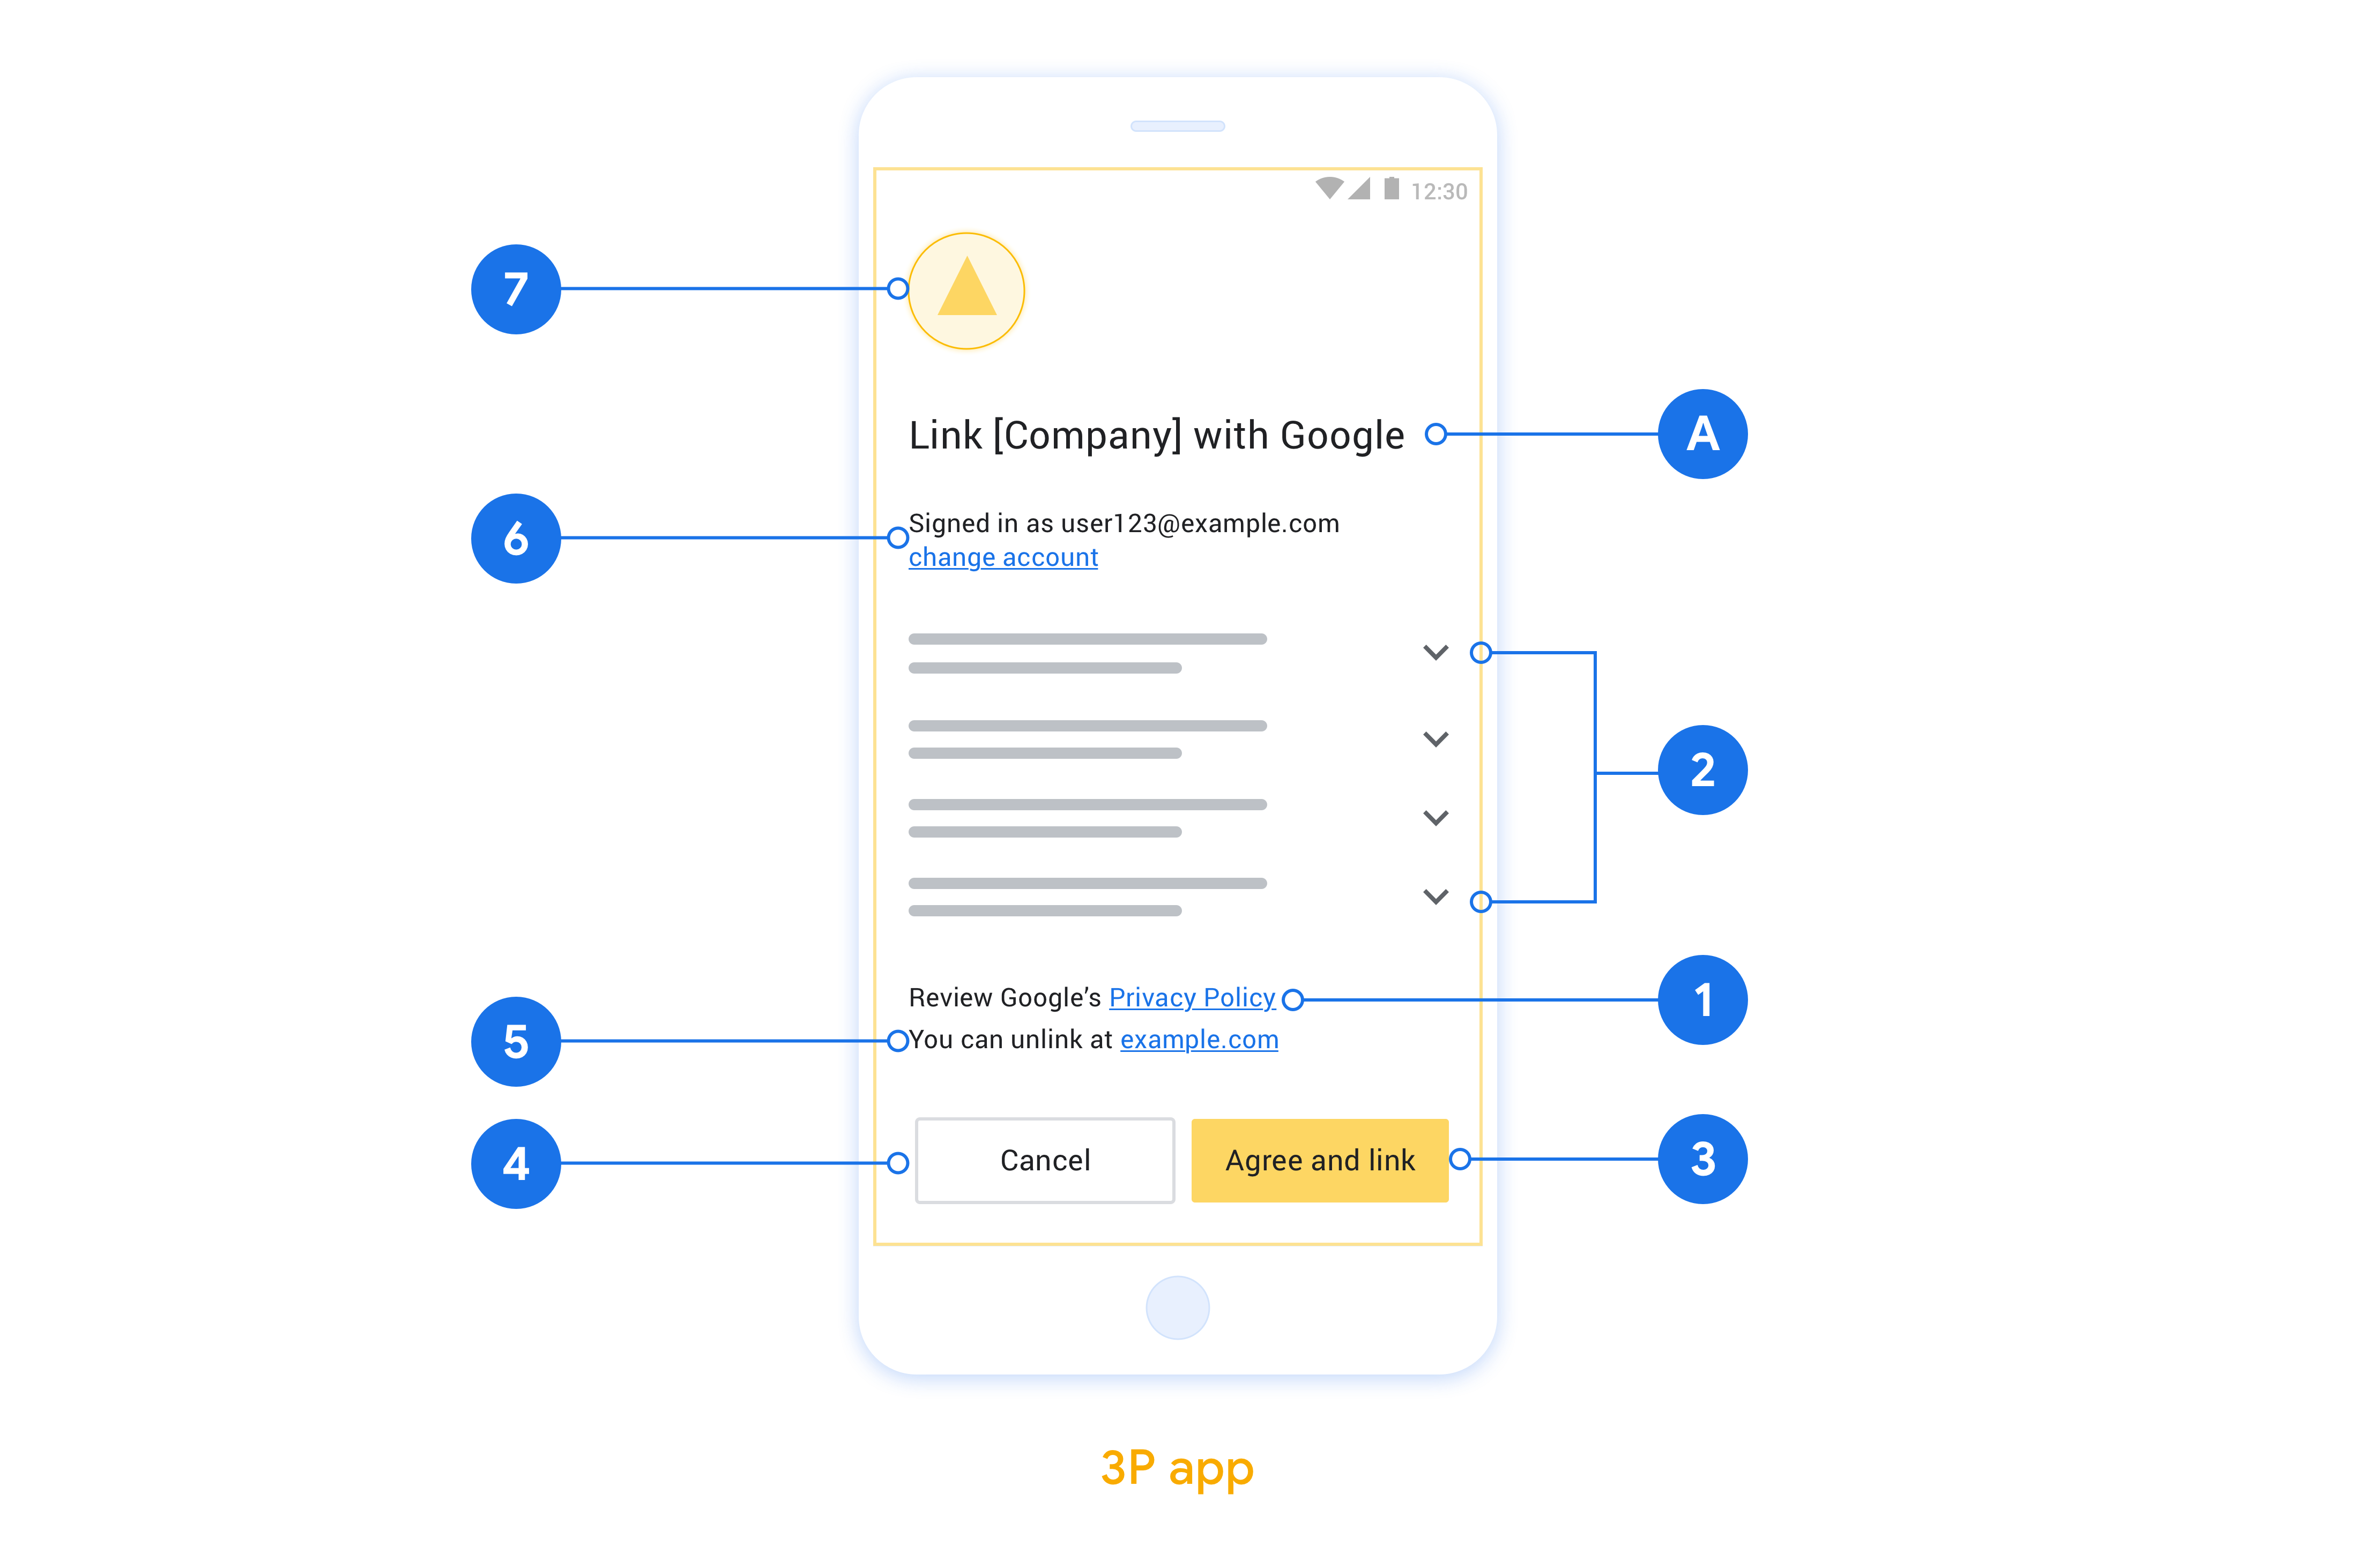
W tej sekcji opisujemy wymagania i zalecenia dotyczące projektu ekranu zgody na połączenie konta w przypadku aplikacji App Flip. Gdy Google wywoła Twoją aplikację, wyświetli ona użytkownikowi ekran zgody.
Wymagania
- Musisz mieć oświadczenie o autoryzacji Google, np. „Po połączeniu Google będzie mieć uprawnienia do sterowania Twoimi urządzeniami”.
- Musisz poinformować użytkownika, że jego konto jest łączone z Google, a nie z konkretną usługą Google, np. Google Home czy Asystentem Google.
- Na ekranie zgody musisz umieścić jasne wezwanie do działania i użyć sformułowania „Zgadzam się i łączę” w przypadku działania polegającego na łączeniu. Dzieje się tak, ponieważ użytkownicy muszą wiedzieć, jakie dane muszą udostępnić Google, aby połączyć swoje konta.
- Musisz umożliwić użytkownikom powrót, odrzucenie lub anulowanie, jeśli nie chcą połączyć kont. W przypadku działania anulowania użyj słowa „Anuluj”.
- Musisz wdrożyć ten proces: po kliknięciu „Zgadzam się i łączę” musisz wyświetlić informację o udanym połączeniu i automatycznie przekierować użytkownika z powrotem do aplikacji Google Home. Użytkownik powinien teraz widzieć połączone urządzenie w aplikacji Google Home z Twoją czynnością. Po kliknięciu „Anuluj” przekieruj użytkownika z powrotem do aplikacji Google Home.
Rekomendacje
Zalecamy wykonanie tych czynności:
Wyświetl Politykę prywatności Google. Na ekranie zgody umieść link do Polityki prywatności Google.
Dane, które mają być udostępniane. Używaj jasnego i zwięzłego języka, aby poinformować użytkownika, jakich danych wymaga Google i dlaczego.
Możliwość odłączenia Udostępniać użytkownikom mechanizm odłączania, np. adres URL do ustawień konta na Twojej platformie. Możesz też dodać link do konta Google, na którym użytkownicy mogą zarządzać połączonym kontem.
Możliwość zmiany konta użytkownika. Zaproponuj użytkownikom metodę przełączania kont. Jest to szczególnie korzystne, jeśli użytkownicy mają zwykle kilka kont.
- Jeśli użytkownik musi zamknąć ekran akceptacji, aby przełączyć konta, wyślij do Google błąd, który można naprawić, aby użytkownik mógł zalogować się na wybrane konto za pomocą połączenia OAuth i przepływu niejawnego.
Dodaj logo. wyświetlać logo firmy na ekranie zgody; Umieść logo zgodnie z wytycznymi dotyczącymi stylu. Jeśli chcesz wyświetlać logo Google, zapoznaj się z sekcją Loga i znaki towarowe.
Konfigurowanie App Flip opartego na protokole OAuth
W kolejnych sekcjach opisujemy wymagania wstępne dotyczące funkcji Przejście do aplikacji opartej na protokole OAuth oraz sposób konfigurowania projektu Przejście do aplikacji w Konsoli dewelopera Google Home.
Tworzenie integracji Cloud-to-cloud i konfigurowanie serwera OAuth 2.0
Zanim skonfigurujesz App Flip, musisz wykonać te czynności:
- Skonfiguruj serwer OAuth 2.0. Więcej informacji o konfigurowaniu serwera OAuth znajdziesz w artykule o implementacji serwera OAuth 2.0.
- Utwórz integrację z chmury do chmury. Aby utworzyć integrację, postępuj zgodnie z instrukcjami podanymi w artykule Tworzenie integracji typu chmura-chmura.
Konfigurowanie funkcji Przejście do aplikacji w Konsoli programisty
W sekcji poniżej opisano, jak skonfigurować Przejście do aplikacji w Konsoli programisty.
- Wypełnij wszystkie wymagane(*) pola w sekcji Łączenie kont. (Jeśli funkcja Przejście do aplikacji nie jest obsługiwana, jako rozwiązanie zastępcze używany jest standardowy protokół OAuth).
- Podaj adres URL w polu Cloud fulfillment URL (Adres URL realizacji w chmurze). Adres URL realizacji w chmurze służy do przetwarzania intencji inteligentnego domu. Zaznacz Realizacja lokalna.
- W sekcji Przejście do aplikacji (opcjonalnie) zaznacz Aplikacja na Androida.
- Wypełnij następujące pola:
- Identyfikator aplikacji. Identyfikator aplikacji to unikalny identyfikator, który ustawiasz dla swojej aplikacji.
- Sygnatura aplikacji. Aby aplikacje na Androida można było zainstalować, muszą być „podpisane” certyfikatem klucza publicznego. Informacje o uzyskiwaniu podpisywania aplikacji znajdziesz w artykule Uwierzytelnianie klienta.
- Intencja autoryzacji. W tym polu wpisz ciąg znaków, który określa działanie intencji.
- Jeśli chcesz opcjonalnie skonfigurować klienta, dodaj zakresy i kliknij Dodaj zakres w sekcji Zakresy (opcjonalnie).
- Jeśli klient tego wymaga, wybierz Google ma przesyłać identyfikator klienta i klucz w nagłówku uwierzytelniania podstawowego HTTP.
Możesz teraz przejść do następnej sekcji, aby wdrożyć App Flip w aplikacji Android.
Wdrażanie App Flip w aplikacjach natywnych
Aby wdrożyć App Flip, musisz zmodyfikować kod autoryzacji użytkownika w aplikacji, aby akceptował precyzyjny link z Google.
OAuth-based App Flip linking (App Flip) inserts your Android app into the Google Account Linking flow. A traditional account linking flow requires the user to enter their credentials in the browser. The use of App Flip defers user sign-in to your Android app, which allows you to leverage existing authorizations. If the user is signed in to your app, they don't need to re-enter their credentials to link their account. A minimal amount of code changes are required to implement App Flip on your Android app.
In this document, you learn how to modify your Android app to support App Flip.
Try the sample
The App Flip linking sample app demonstrates an App Flip-compatible account linking integration on Android. You can use this app to verify how to respond to an incoming App Flip intent from Google mobile apps.
The sample app is preconfigured to integrate with the App Flip Test Tool for Android, which you can use to verify your Android app's integration with App Flip before you configure account linking with Google. This app simulates the intent triggered by Google mobile apps when App Flip is enabled.
How it works
The following steps are required to carry out an App Flip integration:
- The Google app checks if your app is installed on the device using its package name.
- The Google app uses a package signature check to validate that the installed app is the correct app.
- The Google app builds an intent to start a designated activity in your app. This intent includes additional data required for linking. It also checks to see if your app supports App Flip by resolving this intent through the Android framework.
- Your app validates that the request is coming from the Google app. To do so, your app checks the package signature and the provided client ID.
- Your app requests an authorization code from your OAuth 2.0 server. At the end of this flow, it returns either an authorization code or an error to the Google app.
- The Google app retrieves the result and continues with account linking. If an authorization code is provided, the token exchange happens server-to-server, the same way it does in the browser-based OAuth linking flow.
Modify your Android app to support App Flip
To support App Flip, make the following code changes to your Android app:
Add an
<intent-filter>to yourAndroidManifest.xmlfile with an action string that matches the value you entered in the App Flip Intent field.<activity android:name="AuthActivity"> <!-- Handle the app flip intent --> <intent-filter> <action android:name="INTENT_ACTION_FROM_CONSOLE"/> <category android:name="android.intent.category.DEFAULT"/> </intent-filter> </activity>Validate the calling app's signature.
You need to match the package name and signature for any Google apps that users may use to account link. For example, to link with Google Home and Search apps, add their package names and signatures:
- Package name:
com.google.android.apps.chromecast.app - Original SHA-256 lineage certificate:
3D:7A:12:23:01:9A:A3:9D:9E:A0:E3:43:6A:B7:C0:89:6B:FB:4F:B6:79:F4:DE:5F:E7:C2:3F:32:6C:8F:99:4A - Rotated Play App Signing SHA-256 certificate:
5A:AD:2B:EE:6D:B9:5D:17:E0:5A:08:D7:D1:E6:4C:10:A1:51:18:79:15:44:83:91:6B:6A:E6:C7:FD:9C:B0:C6
and
- Package name:
com.google.android.googlequicksearchbox - Signature:
F0:FD:6C:5B:41:0F:25:CB:25:C3:B5:33:46:C8:97:2F:AE:30:F8:EE:74:11:DF:91:04:80:AD:6B:2D:60:DB:83
Smart home linking requests are initiated directly by the Google Home app (GHA). If your application restricts callers and previously only allowed the Google Search app, you must add
com.google.android.apps.chromecast.appand its SHA-256 certificates to your allowlist so that App Flip continues to succeed.private fun verifyFingerprint( expectedPackage: String, expectedFingerprints: List<String> ): Boolean { val callingPackage = callingActivity?.packageName ?: return false if (callingPackage != expectedPackage) return false return expectedFingerprints.any { hex -> val sha256Bytes = hex.split(":").map { it.toInt(16).toByte() }.toByteArray() packageManager.hasSigningCertificate( callingPackage, sha256Bytes, PackageManager.CERT_INPUT_SHA256 ) } }- Package name:
Extract the client ID from the intent parameters and verify that the client ID matches the expected value.
private const val EXPECTED_CLIENT = "<client-id-from-actions-console>"
private const val EXPECTED_PACKAGE = "com.google.android.apps.chromecast.app"
// Original lineage certificate (3D:7A...) and active rotated
// Play App Signing certificate (5A:AD...)
private val EXPECTED_FINGERPRINTS = listOf(
    "3D:7A:12:23:01:9A:A3:9D:9E:A0:E3:43:6A:B7:C0:89:6B:FB:4F:B6:79:F4:DE:5F:E7:C2:3F:32:6C:8F:99:4A",
    "5A:AD:2B:EE:6D:B9:5D:17:E0:5A:08:D7:D1:E6:4C:10:A1:51:18:79:15:44:83:91:6B:6A:E6:C7:FD:9C:B0:C6"
)
...

override fun onCreate(savedInstanceState: Bundle?) {
    super.onCreate(savedInstanceState)

    val clientId = intent.getStringExtra("CLIENT_ID")

    if (clientId == EXPECTED_CLIENT &&
        verifyFingerprint(EXPECTED_PACKAGE, EXPECTED_FINGERPRINTS)) {

        // ...authorize the user...
    }
}
Upon successful authorization, return the resulting authorization code back to Google.
// Successful result
val data = Intent().apply {
    putExtra("AUTHORIZATION_CODE", authCode)
}
setResult(Activity.RESULT_OK, data)
finish()
If an error occurred, return an error result instead.
// Error result
val error = Intent().apply {
    putExtra("ERROR_TYPE", 1)
    putExtra("ERROR_CODE", 1)
    putExtra("ERROR_DESCRIPTION", "Invalid Request")
}
setResult(-2, error)
finish()
Content of the launch intent
The Android intent that launches your app includes the following fields:
CLIENT_ID(String): Googleclient_idregistered under your app.SCOPE(String[]): A list of scopes requested.REDIRECT_URI(String): The redirect URL.
Content of the response data
The data returned to the Google app is set in your app by calling setResult().
This data includes the following:
AUTHORIZATION_CODE(String): The authorization code value.resultCode(int): Communicates the success or failure of the process and takes one of the following values:Activity.RESULT_OK: Indicates success; an authorization code is returned.Activity.RESULT_CANCELLED: A recoverable error. Signals that the user has cancelled the process. In this case, the Google app will attempt account linking again using your authorization URL.-2: Indicates that an error has occurred. Different types of errors are described below.
ERROR_TYPE(int): The type of error, which takes one of the following values:1: Recoverable error: The Google app will attempt account linking using the authorization URL.2: Unrecoverable error: The Google app aborts account linking.3: Invalid or missing request parameters.
ERROR_CODE(int): An integer representing the nature of the error. To see what each error code means, refer to the table of error codes.ERROR_DESCRIPTION(String, optional): Human-readable status message describing the error.
A value for the AUTHORIZATION_CODE is expected when
resultCode == Activity.RESULT_OK. In all other cases, the value for
AUTHORIZATION_CODE needs to be empty. If resultCode == -2, then the
ERROR_TYPE value is expected to be populated.
Table of error codes
The table below shows the different error codes and whether each is a recoverable or unrecoverable error:
| Error code | Meaning | Recoverable | Unrecoverable |
|---|---|---|---|
1 |
INVALID_REQUEST |
✔ | |
2 |
NO_INTERNET_CONNECTION |
✔ | |
3 |
OFFLINE_MODE_ACTIVE |
✔ | |
4 |
CONNECTION_TIMEOUT |
✔ | |
5 |
INTERNAL_ERROR |
✔ | |
6 |
AUTHENTICATION_SERVICE_UNAVAILABLE |
✔ | |
8 |
CLIENT_VERIFICATION_FAILED |
✔ | |
9 |
INVALID_CLIENT |
✔ | |
10 |
INVALID_APP_ID |
✔ | |
11 |
INVALID_REQUEST |
✔ | |
12 |
AUTHENTICATION_SERVICE_UNKNOWN_ERROR |
✔ | |
13 |
AUTHENTICATION_DENIED_BY_USER |
✔ | |
14 |
CANCELLED_BY_USER |
✔ | |
15 |
FAILURE_OTHER |
✔ | |
16 |
USER_AUTHENTICATION_FAILED |
✔ |
For all error codes, you must return the error result via setResult to
ensure the appropriate fallback is triggered.
Testowanie aplikacji App Flip na urządzeniu
Po utworzeniu integracji Cloud-to-cloud i skonfigurowaniu funkcji Przejście do aplikacji w konsoli i w aplikacji możesz przetestować tę funkcję na urządzeniu mobilnym. Aby przetestować funkcję Przejście do aplikacji, możesz użyć aplikacji Google Home.
Aby przetestować App Flip w aplikacji Google Home, wykonaj te czynności:
- Otwórz Developer Console i wybierz swój projekt.
- Otwórz Cloud-to-cloud > Test.
- Uruchom proces łączenia konta w aplikacji Home:
- Otwórz Google Home app (GHA).
- Kliknij przycisk +.
- Kliknij Skonfiguruj urządzenie.
- Kliknij Masz już skonfigurowane urządzenia?.
- Wybierz integrację Cloud-to-cloud z listy dostawców. Na liście będzie on poprzedzony prefiksem „[test]”. Gdy wybierzesz z listy integrację [test], powinna otworzyć się aplikacja.
- Sprawdź, czy aplikacja została uruchomiona, i rozpocznij testowanie procesu autoryzacji.