

Việc thu thập gói Wi-Fi cho phép bạn xem thông tin chi tiết và các hoạt động tương tác mà nếu không thì sẽ bị che trước khi đến được phần mềm đang chạy trên thiết bị. Điều này khiến việc thu thập gói Wi-Fi trở thành một công cụ quan trọng đối với một số loại lỗi.
Các bước chính bao gồm:
- Tìm đúng kênh để theo dõi.
- Ghi lại lưu lượng truy cập.
- Chia sẻ ảnh chụp và hàm băm của mật khẩu WLAN.
1. Xác định kênh và độ rộng phù hợp
Mạng WLAN hoạt động trên:
- một kênh, thường được gọi bằng một số. 1-13 là cho kênh 2,4 GHz, 36-200 cho kênh 5 GHz
- với một độ rộng cụ thể (20 Mhz, 40 Mhz, 80 Mhz, 160 MHz)
Mỗi điểm truy cập (ví dụ: bộ định tuyến, nút lưới) trong mạng của bạn thường có một kênh 2,4 GHz và một kênh 5 GHz riêng biệt.Bạn cần tìm xem thiết bị đang kết nối với kênh nào. Có nhiều tùy chọn:
Sử dụng bảng điều khiển của bộ định tuyến
Nếu bạn sử dụng Nest WiFi, hãy bỏ qua lựa chọn này vì thông tin sẽ không bị lộ.
Hầu hết các bộ định tuyến đều có danh sách thiết bị thông minh đã kết nối, cũng như kênh và độ rộng mà các thiết bị đó đang sử dụng.
- Tìm địa chỉ IP của bộ định tuyến bằng cách sử dụng hướng dẫn này.
- Truy cập vào địa chỉ của bộ định tuyến trong trình duyệt web, ví dụ: http://192.168.1.1.
- Đăng nhập. Bạn không biết mật khẩu của mình? Tìm thẻ trên bộ định tuyến hoặc sử dụng Mật khẩu bộ định tuyến.
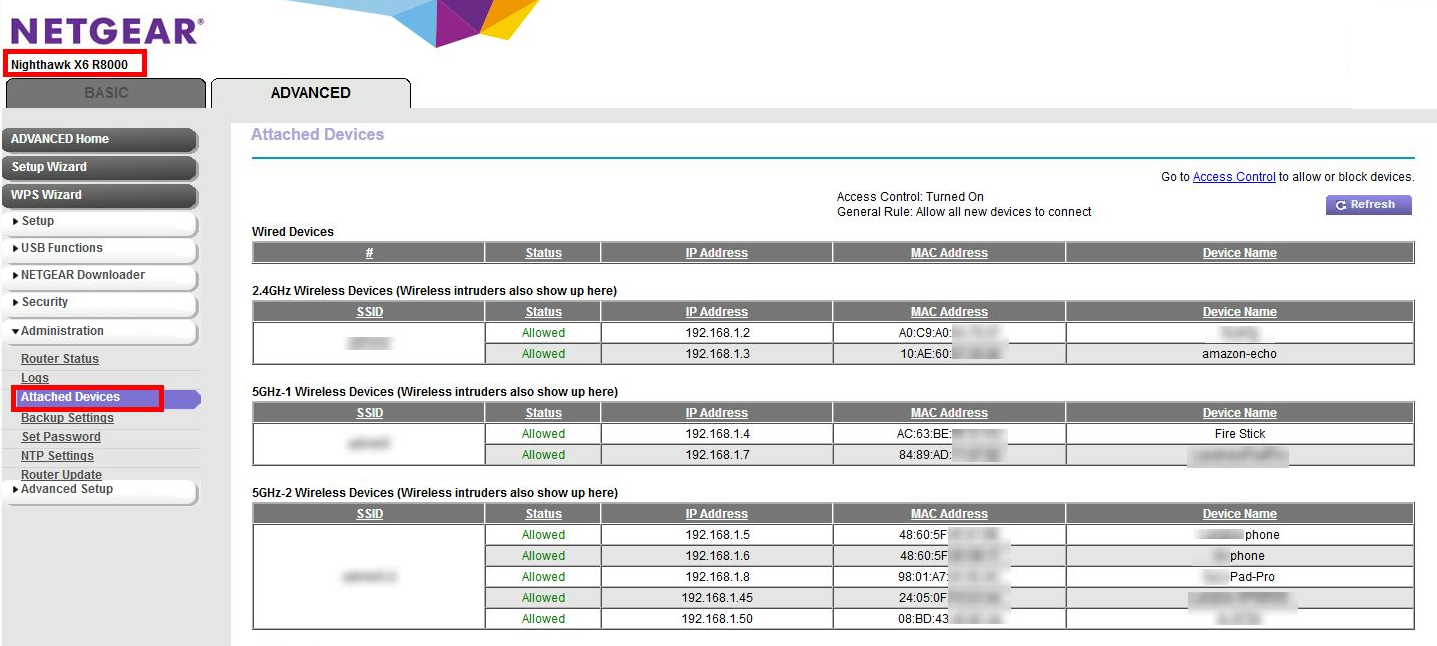
Tìm trang có tên như "máy khách" hoặc "thiết bị được kết nối". Ví dụ: trang bộ định tuyến Netgear có thể có dạng như sau hoặc đối với thiết bị Eero.
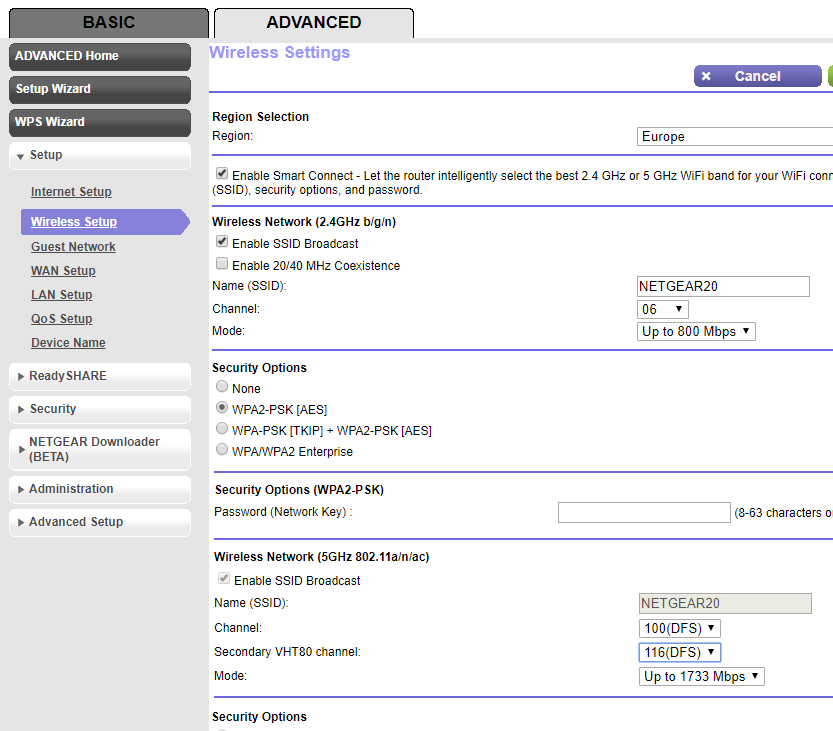
Bạn có thể phải tìm ở nơi khác trong phần cài đặt để liên kết thông tin từ bước 4 với một kênh và băng thông cụ thể. Ví dụ: Bộ định tuyến Netgear:
Sử dụng máy Mac nếu máy đã kết nối với cùng một kênh
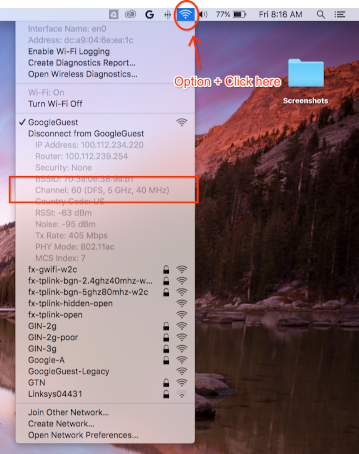
Nhấn và giữ phím Option trên bàn phím, sau đó nhấp vào biểu tượng WLAN ở góc trên cùng bên phải trong thanh trạng thái của máy Mac. Bạn sẽ thấy trình đơn WLAN thông thường có thêm một vài lựa chọn và thông tin. Hãy xem các mục không có sẵn trong trình đơn và tìm mục có đề cập đến Kênh:
`Channel 60 (DFS, 5GHz, 40MHz)`
Không tìm thấy kênh và chiều rộng
Nếu các phương thức khác không hiệu quả, bạn có thể thử:
Liệt kê tất cả các kênh mà AP của bạn đang sử dụng (thường là 2 kênh cho mỗi AP hoặc điểm lưới).
a. Nên dùng Trên điện thoại Android, bạn có thể dùng một ứng dụng như Wifiman hoặc Aruba Utilities.
a. Trên máy Mac, bạn có thể sử dụng
/System/Library/PrivateFrameworks/Apple80211.framework/Resources/airport-sđể liệt kê các tuỳ chọn.Thực hiện một bản ghi ngắn (thậm chí 15 giây là đủ) trên mỗi kênh đó, theo hướng dẫn bên dưới
Cài đặt Wireshark (để được hỗ trợ, hãy xem phần Cài đặt Wireshark).
Mở từng bản ghi bằng Wireshark, áp dụng bộ lọc hiển thị
wlan.addr == YOUR_DEVICE'S_MACvà xem có gói nào xuất hiện không.
2. Bắt đầu ghi lại
Quan trọng: Ghi lại quá trình bắt tay 4 chiều
Nếu Wi-Fi đã bật tính năng bảo mật, bạn cần biết khoá mã hoá để giải mã các gói đã thu thập. Khoá mã hoá được lấy từ quy trình bắt tay 4 chiều xảy ra khi thiết bị kết nối với mạng và là khoá riêng biệt cho mỗi kết nối giữa thiết bị và AP.
Do đó, bạn PHẢI thu thập quy trình bắt tay 4 chiều để giải mã tải trọng Wi-Fi. Nếu thiết bị đã kết nối với mạng khi bạn bắt đầu thu thập, hãy ngắt kết nối rồi kết nối lại thiết bị (hoặc khởi động lại thiết bị) sau khi quá trình thu thập bắt đầu.
Chụp trên máy Mac
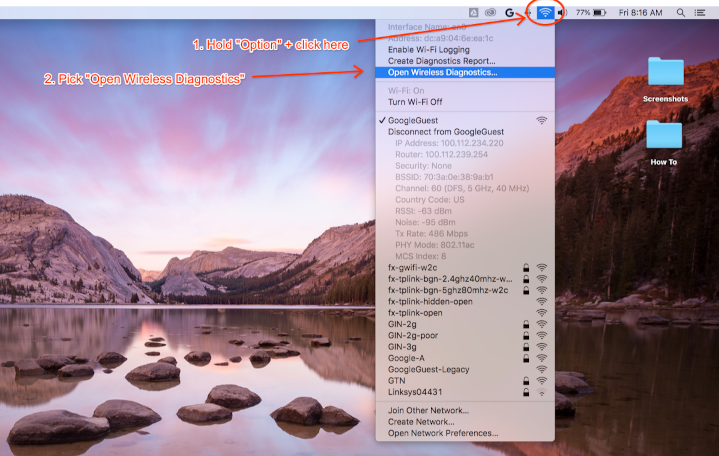
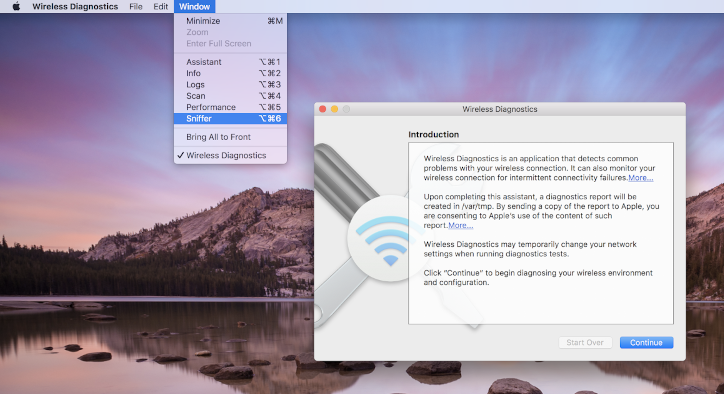
Trong khi giữ phím Option trên bàn phím, hãy nhấp vào biểu tượng WLAN rồi chọn "Open Wireless Diagnostics…" (Mở Chẩn đoán không dây…):
Trên thanh trình đơn Wireless Diagnostics (Chẩn đoán không dây), hãy chọn Window > Sniffer (Cửa sổ > Trình phân tích gói):
Đặt kênh và chiều rộng thành các giá trị bạn đã truy xuất trước đó (Ví dụ về ảnh chụp màn hình là cho Kênh 60 và Chiều rộng 40 MHz):
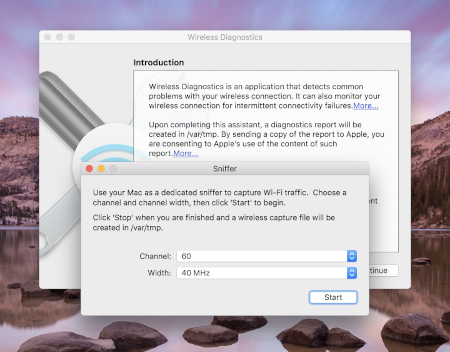
Nhấn phím Start rồi nhập mật khẩu. Bây giờ, hãy thử tái hiện vấn đề.
Đảm bảo bạn thu thập được quy trình bắt tay 4 bước từ một kết nối như đã lưu ý trong phần Thu thập quy trình bắt tay 4 bước.
Sau khi hoàn tất, hãy nhấn phím Stop. Bạn có thể tìm thấy tệp *.pcap mới trong /var/tmp, tệp này chứa tất cả lưu lượng truy cập. Ví dụ về tên tệp:
(null)_ch100_2018-11-06_10.52.01.pcap.
Ghi trên Linux
Tắt Wi-Fi. Bạn có thể thực hiện việc này bằng cách:
- Sử dụng GUI (nên dùng)
- Sử dụng CLI của Trình quản lý mạng để yêu cầu trình quản lý này ngừng quản lý giao diện WLAN:
sudo nmcli dev set <wlan-ifname> managed on - Nếu bạn sử dụng trình quản lý mạng thay thế, hãy điều chỉnh cho phù hợp.
Lưu tập lệnh này. Thay thế
<wlan-ifname>bằng tên giao diện Wi-Fi của bạn. Tài liệu này giả định tên tập lệnh làsetup-wifi-capture.#!/usr/bin/env bash sudo ifconfig <wlan-ifname> down sudo rfkill unblock wifi sudo iwconfig <wlan-ifname> mode monitor sudo ifconfig <wlan-ifname> up sudo iw dev <wlan-ifname> set channel $@Thực thi tập lệnh trước đó và truyền vào kênh cũng như băng thông cao nhất để dò tìm, ví dụ: kênh 153 có băng thông 80 MHz:
./setup-wifi-capture chan 153 80 MHzMở Wireshark và giờ đây, bạn có thể thu thập các gói trên giao diện wlan.
3. Chia sẻ ảnh chụp
Sử dụng Trình tạo WPA PSK (Khoá thô) để tạo hàm băm cho mật khẩu của bạn. Điều này cho phép bạn giải mã bản ghi mà không cần biết mật khẩu văn bản thuần tuý.
Bạn cũng cần chia sẻ PSK đã tạo để người khác có thể giải mã bản ghi.
Phụ lục
Cài đặt Wireshark
Bạn có thể cài đặt Wireshark bằng lệnh apt install wireshark trên Linux hoặc tải xuống trực tuyến từ trang web Wireshark.
Thiết lập Wireshark để giải mã lưu lượng truy cập
Bạn không cần làm việc này để chia sẻ tệp thu thập, chỉ làm việc này nếu bạn muốn tự kiểm tra lưu lượng truy cập đã giải mã trong Wireshark.
Với tính năng bảo mật WPA2 trên Wi-Fi, WPA2-PSK không được dùng trực tiếp để mã hoá và giải mã lưu lượng truy cập. Khoá này được dùng trong quy trình bắt tay 4 bước, bạn cần ghi lại quy trình này để giải mã các gói. Tuy nhiên, nếu bạn chỉ muốn ghi lại các vấn đề về kết nối Wi-Fi hoặc tình trạng mất kết nối (có thể thu thập được từ khung quản lý Wi-Fi), thì bạn không cần ghi lại quy trình bắt tay 4 chiều. Trong cả hai trường hợp, việc ghi lại thông tin này đều không gây hại gì.
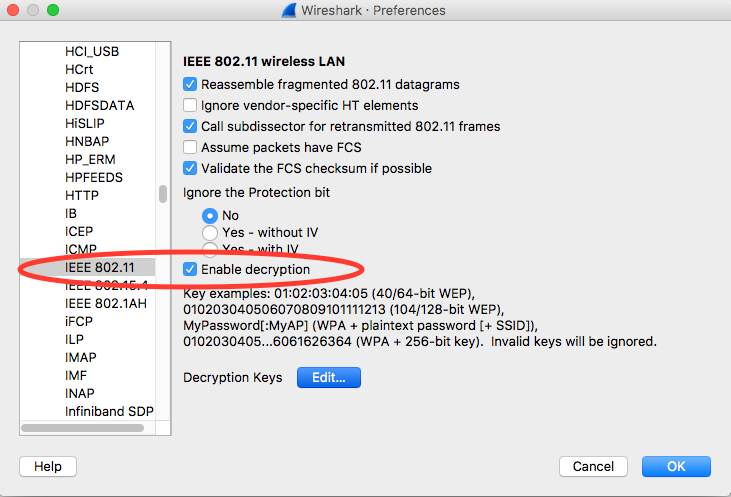
Mở Wireshark và mở trang Preferences (Lựa chọn ưu tiên) (Wireshark menu > Preferences (Trình đơn Wireshark > Lựa chọn ưu tiên) hoặc **Cmd + , **).
Tìm mục "IEEE 802.11" trong danh mục "Protocols" (Giao thức) và đảm bảo bạn đã chọn "Enable decryption" (Bật tính năng giải mã):
Nhấp vào nút Chỉnh sửa bên cạnh nhãn Khoá giải mã.
Nhấp vào nút "+" ở góc dưới cùng bên trái rồi chọn mục "wpa-pwd".
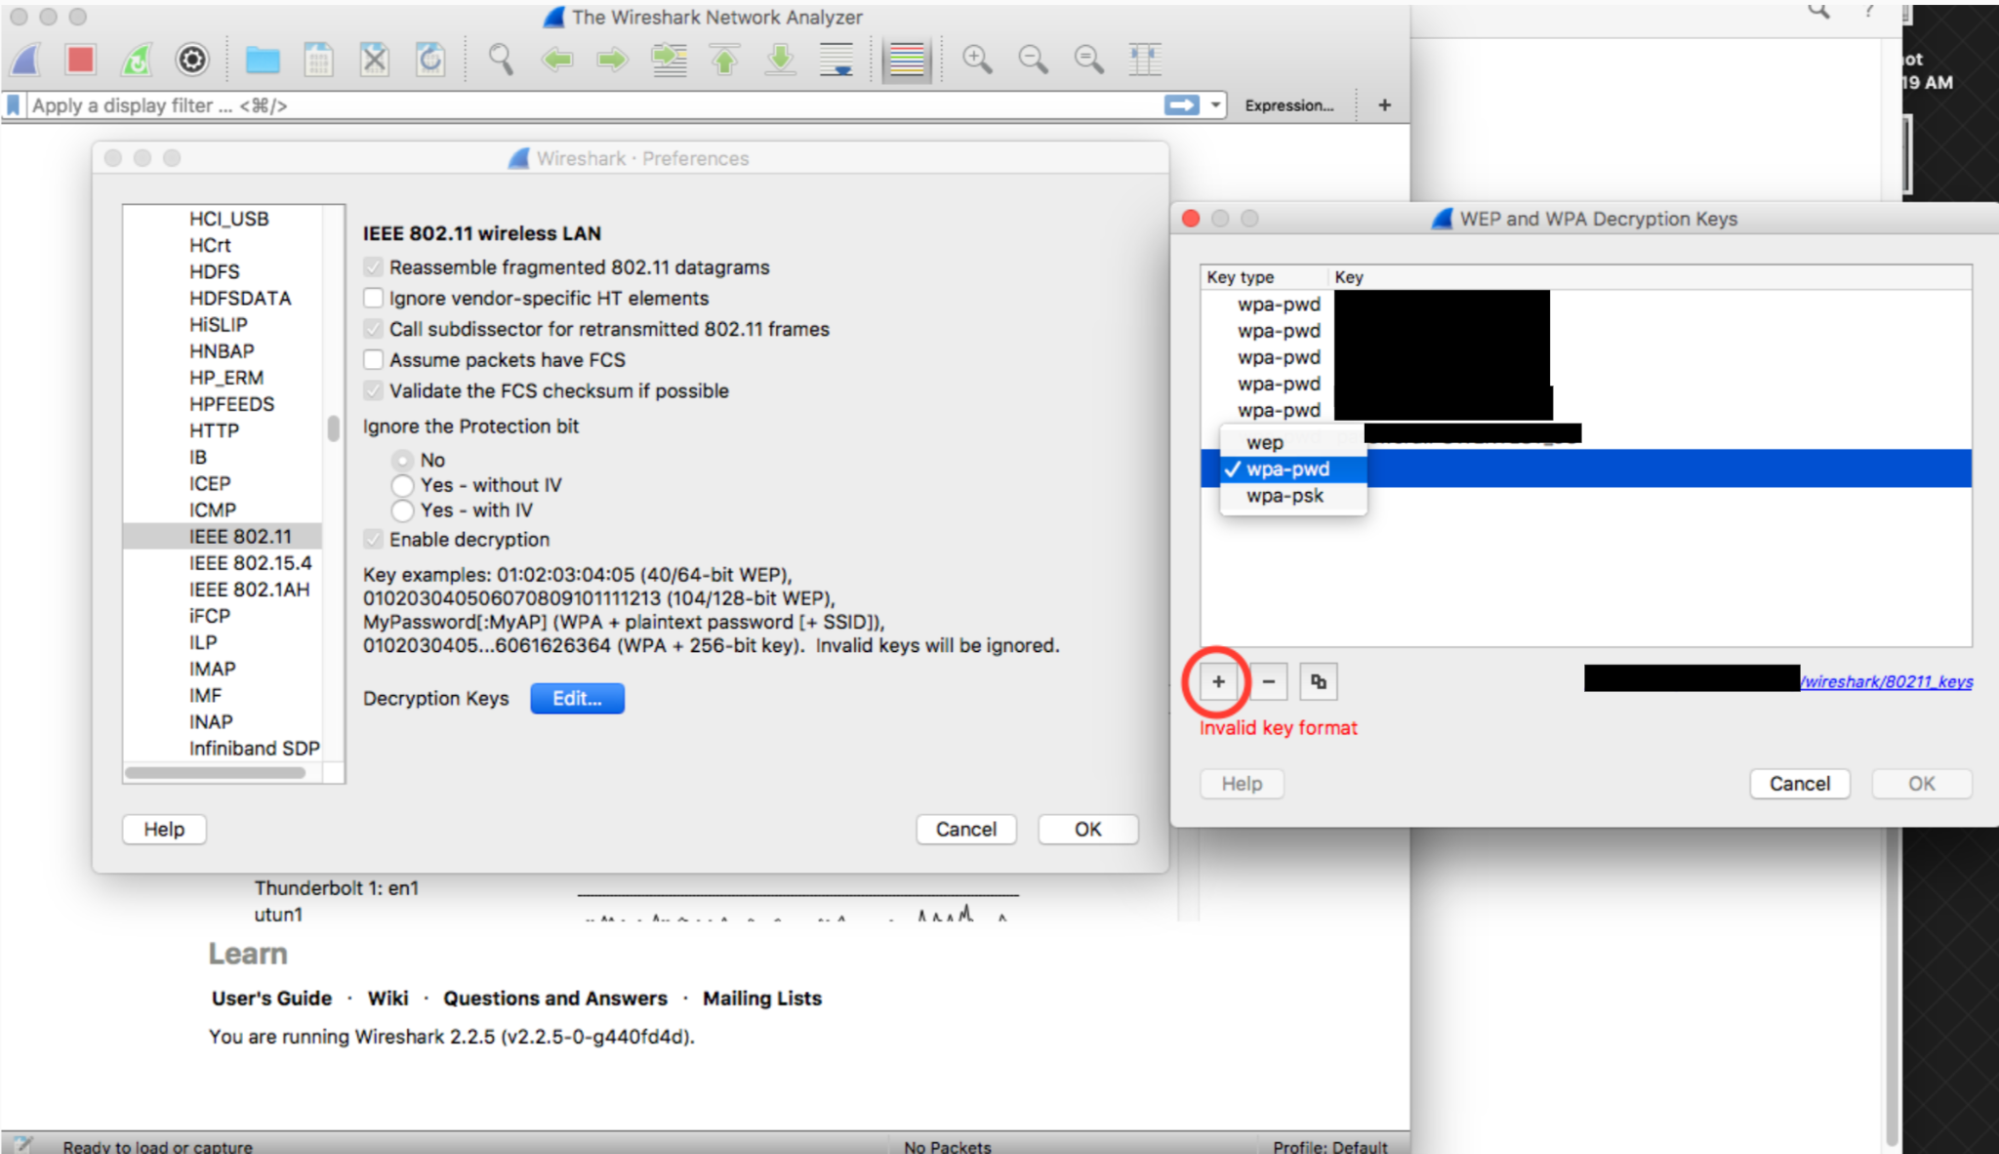
Nhấp vào cột khoá của hàng mới tạo (ngay bên cạnh chuỗi wpa-pwd), nhập WPA2 PSK và SSID của bạn theo định dạng
<password>:<ssid>. Ví dụ: nếu tên mạng của bạn làMyHomeNetworkvà WPA2 PSK làmyp4ssword, hãy nhậpmyp4ssword:MyHomeNetwork.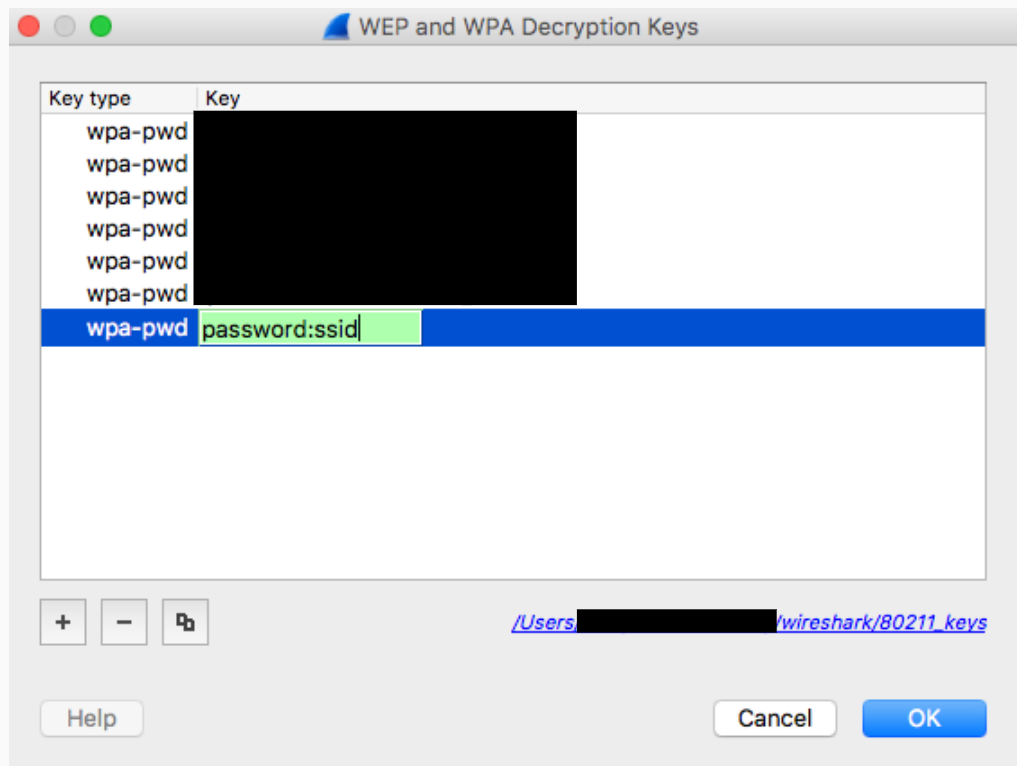
Nhấp vào OK để xác nhận
Để biết thêm thông tin, hãy xem hướng dẫn chính thức của Wireshark (có ảnh chụp màn hình) tại phần Cách giải mã 802.11.
Nếu sử dụng tshark, hãy truyền các đối số sau:
tshark -o wlan.enable_decryption:TRUE -o 'uat:80211_keys:"wpa-pwd","<psk>:<ssid>"'
Tô màu dữ liệu Wireshark 802.11
Có một hồ sơ màu 802.11 tiện dụng trên metageek.com: Hồ sơ cấu hình Wireshark.