

瞭解節點的一些重要概念後,我們將分析裝置如何彼此通訊。
Matter 規格採用複雜的方法加密和解密資訊,並提供安全機制,確保節點的身分和共用加密編譯憑證。
如果網路中的一組裝置共用相同的安全網域,讓節點之間能夠安全地進行通訊,這組裝置就稱為 Fabric。Fabric 會共用相同的憑證授權單位 (CA) 頂層憑證 (信任根),並在 CA 的內容中,共用名為 Fabric ID 的專屬 64 位元 ID。
因此,調試程序是將 Fabric 憑證指派給新的節點,使其能與同一個 Fabric 中的其他節點進行通訊。
作業憑證
信任根是由管理員在委任中的節點上設定,通常是具有某種 GUI 的裝置,例如智慧型手機、中樞或電腦,在從管理網域管理員 (ADM) 接收後,通常會是做為信任根憑證授權單位 (CA) 的生態系統。
Commissioner 可以存取 CA。因此,它會代表正在委任的節點或被委任者,向 CA 要求節點作業憑證。憑證由兩個部分組成:
節點作業 ID (或作業節點 ID) 是 64 位元數字,可不重複識別 Fabric 中的每個節點。
節點作業憑證 (NOC) 是節點在 Fabric 中用於通訊和識別自身的一組憑證。這些憑證是由節點作業憑證簽署要求 (NOCSR) 程序產生。
NOCSR 是在委託節點上執行的程序。它會繫結多個密碼編譯元素,然後傳送給委託人,委託人會向 CA 生態系統要求對應的 NOC。圖 1 說明瞭這個依附元件樹狀結構,以及某些作業發生的順序。
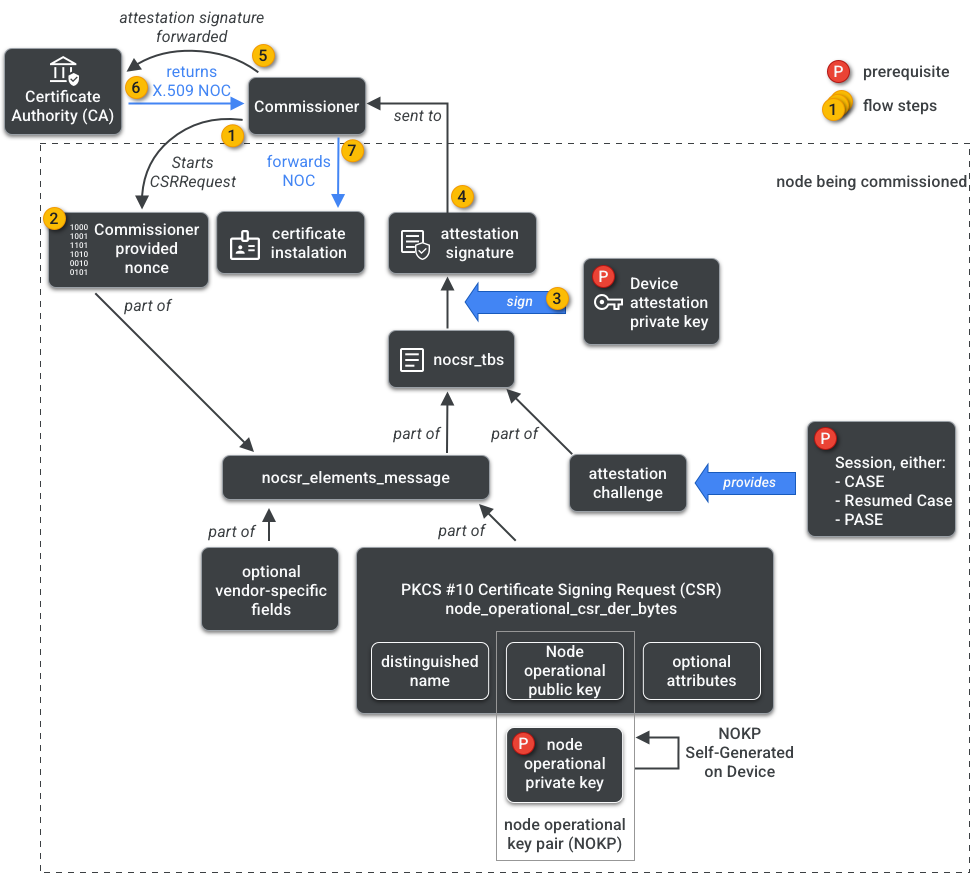
雖然瞭解每個密碼編譯元素對 SDK 開發很重要,但完整分析其角色和影響不屬於入門指南的範圍。請特別注意:
- NOC 是由 CA 生態系統在實際正式環境結構上核發。
- NOC 會以加密方式繫結至專屬的節點作業金鑰組 (NOKP)。
- NOKP 是由節點在委任程序中產生。
- 傳送至生態系統的 NOCSR 資訊包含節點作業公開金鑰,但節點作業私密金鑰絕不會傳送至委託者或 CA。
- NOCSR 程序會使用認證程序的輸入內容,簽署 CSRSR 資訊,進而驗證 CA 產生可信任 NOC 的要求。
「認證程序」是專員用來證明以下事項的程序:
- 裝置已通過 Matter 認證。
- 裝置確實符合其聲稱的身分:裝置會以加密方式證明其供應商、產品 ID 和其他製造資訊。
多管理員
節點也可以在多個 Fabric 上委任。這項屬性通常稱為「多重管理員」。舉例來說,我們可能會將裝置委託給製造商的 Fabric 和雲端生態系統的 Fabric,每個 Fabric 處理一組不同的加密通訊,並獨立運作。
由於多個 Fabric 可能並存,裝置可能有多組節點作業憑證。不過,節點的資料模型是共用的:叢集屬性、事件和動作在 Fabric 之間是通用的。因此,雖然 Thread 和/或 Wi-Fi 憑證是在調試程序中設定,但這些憑證屬於網路作業叢集,會在所有 Fabric 和節點 DM 的一部分之間共用,而非 Fabric 憑證。