

Giờ đây, khi đã hiểu một số khái niệm chính về Nút, chúng ta sẽ phân tích những yếu tố giúp Thiết bị giao tiếp với nhau.
Thông số kỹ thuật Matter sử dụng các phương thức tinh vi để mã hoá và giải mã thông tin, cũng như các cơ chế an toàn để đảm bảo danh tính của Nút và chia sẻ thông tin xác thực mật mã.
Bất cứ khi nào một nhóm Thiết bị trong mạng chia sẻ cùng một miền bảo mật, và do đó cho phép giao tiếp an toàn giữa các Nút, thì nhóm này được gọi là Fabric. Các mạng lưới dùng chung một chứng chỉ cấp cao nhất của Tổ chức phát hành chứng chỉ (CA) (Gốc tin cậy) và trong bối cảnh của CA, một giá trị nhận dạng 64 bit duy nhất có tên là Mã mạng lưới.
Do đó, quy trình uỷ quyền là việc chỉ định thông tin xác thực Fabric cho một Nút mới để nút đó có thể giao tiếp với các Nút khác trong cùng một Fabric.
Thông tin đăng nhập hoạt động
Root of Trust được đặt trên một Nút đang được Người uỷ quyền uỷ quyền, thường là một thiết bị có một số loại GUI, chẳng hạn như điện thoại thông minh, trung tâm hoặc máy tính, sau khi nhận được từ Trình quản lý miền quản trị (ADM). Trình quản lý này thường là một hệ sinh thái đóng vai trò là Tổ chức phát hành chứng chỉ gốc đáng tin cậy (CA).
Uỷ viên có quyền truy cập vào CA. Do đó, nó yêu cầu Thông tin xác thực hoạt động của nút từ CA thay mặt cho nút đang được uỷ quyền hoặc Bên được uỷ quyền. Thông tin xác thực bao gồm hai phần:
Giá trị nhận dạng hoạt động của nút (hoặc Mã nút hoạt động) là một số 64 bit giúp xác định riêng biệt mọi Nút trong Fabric.
Chứng chỉ hoạt động của nút (NOC) là tập hợp thông tin xác thực mà các Nút sử dụng để giao tiếp và nhận dạng chính chúng trong một Fabric. Các chứng chỉ này được tạo bằng quy trình Yêu cầu ký chứng chỉ hoạt động của nút (NOCSR).
NOCSR là một quy trình chạy trên Nút đang được uỷ quyền. Hệ thống này liên kết một số phần tử mật mã, sau đó gửi chúng đến Uỷ viên, người yêu cầu hệ sinh thái CA cung cấp NOC tương ứng. Hình 1 mô tả cây phụ thuộc này và thứ tự diễn ra của một số thao tác.
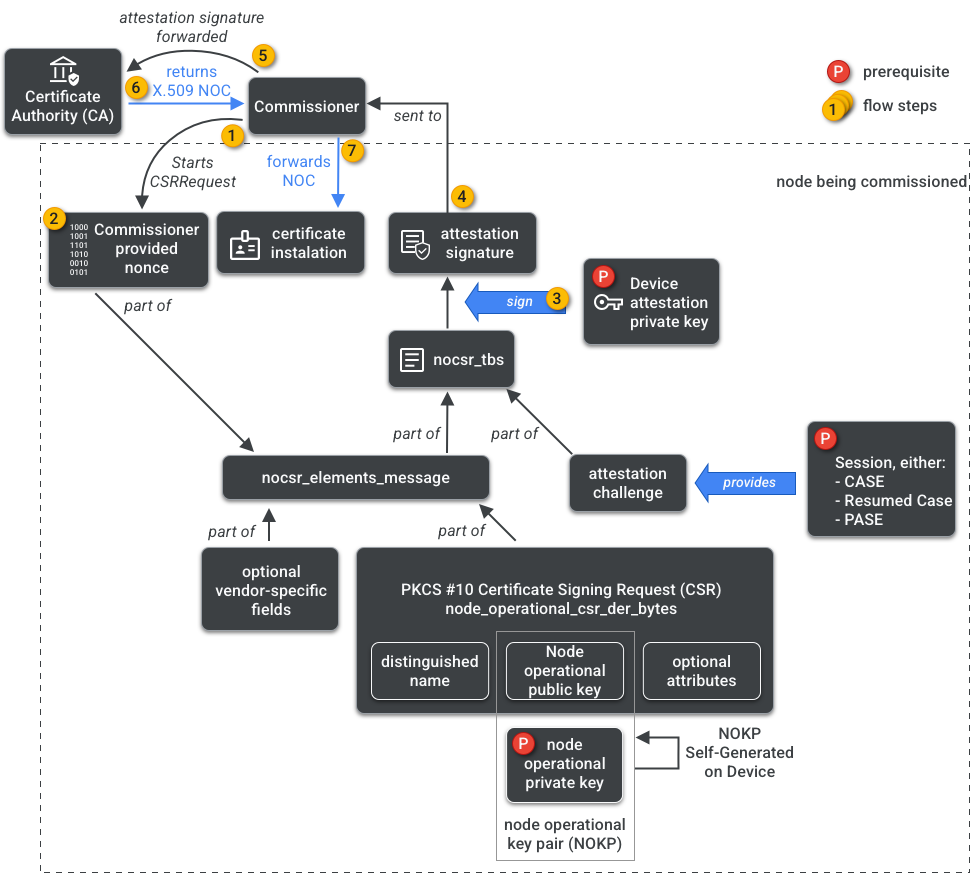
Mặc dù việc hiểu rõ từng thành phần mật mã là rất quan trọng đối với quá trình phát triển SDK, nhưng việc phân tích đầy đủ vai trò và ý nghĩa của các thành phần này nằm ngoài phạm vi của tài liệu sơ lược này. Điều quan trọng cần lưu ý là:
- NOC do hệ sinh thái CA phát hành trên các cấu trúc sản xuất thực tế.
- NOC được liên kết bằng phương thức mã hoá với Cặp khoá hoạt động của nút (NOKP) duy nhất.
- NOKP do nút được uỷ quyền tạo ra trong quá trình uỷ quyền.
- Thông tin NOCSR được gửi đến hệ sinh thái bao gồm Khoá công khai hoạt động của nút, nhưng Khoá riêng tư hoạt động của nút không bao giờ được gửi đến Uỷ viên hoặc CA.
- Quy trình NOCSR sử dụng dữ liệu đầu vào từ Quy trình chứng thực, ký thông tin CSRSR và do đó xác thực yêu cầu để CA tạo NOC đáng tin cậy.
Thủ tục chứng thực là một quy trình mà Uỷ viên sử dụng để chứng nhận rằng:
- Thiết bị đã được chứng nhận Matter.
- Thiết bị thực sự đúng như những gì được tuyên bố: thiết bị chứng minh bằng mật mã Nhà cung cấp, Mã sản phẩm và các thông tin sản xuất khác.
Nhiều quản trị viên
Các nút cũng có thể được uỷ quyền trên nhiều Fabric. Thuộc tính này thường được gọi là nhiều quản trị viên. Ví dụ: chúng ta có thể có một Thiết bị được uỷ quyền cho cả Fabric của nhà sản xuất và Fabric của hệ sinh thái đám mây, trong đó mỗi Fabric xử lý một tập hợp thông tin liên lạc đã mã hoá khác nhau và hoạt động độc lập.
Vì có thể có nhiều Fabric cùng tồn tại, nên một Thiết bị có thể có nhiều bộ thông tin xác thực hoạt động của Nút. Tuy nhiên, Mô hình dữ liệu của Nút được chia sẻ: Thuộc tính, Sự kiện và Hành động của Cụm là chung giữa các Fabric. Do đó, mặc dù thông tin đăng nhập Thread và/hoặc Wi-Fi được đặt trong quá trình uỷ quyền, nhưng chúng là một phần của Cụm hoạt động mạng, được chia sẻ giữa tất cả Fabric và một phần của DM của nút, chứ không phải thông tin đăng nhập Fabric.