

เมื่อเราเข้าใจแนวคิดหลักบางอย่างของโหนดแล้ว เราจะวิเคราะห์สิ่งที่ช่วยให้อุปกรณ์สื่อสารกันได้
ข้อกำหนดเฉพาะของ Matter ใช้วิธีการที่ซับซ้อนในการเข้ารหัสและถอดรหัสข้อมูล รวมถึงกลไกที่ปลอดภัยในการรับรองข้อมูลประจำตัวของโหนดและการแชร์ข้อมูลเข้าสู่ระบบที่เข้ารหัส
เมื่อใดก็ตามที่ชุดอุปกรณ์ในเครือข่ายหนึ่งๆ ใช้โดเมนความปลอดภัยเดียวกัน และด้วยเหตุนี้จึงทำให้โหนดต่างๆ สื่อสารกันได้อย่างปลอดภัย ชุดอุปกรณ์ดังกล่าวนี้จะเรียกว่า Fabric Fabric จะใช้ใบรับรองระดับบนสุด (รูทของความน่าเชื่อถือ) ของผู้ออกใบรับรอง (CA) เดียวกัน และภายในบริบทของ CA จะใช้ตัวระบุ 64 บิตที่ไม่ซ้ำกันซึ่งเรียกว่ารหัส Fabric
ดังนั้นกระบวนการการจัดเตรียมอุปกรณ์จึงเป็นการกำหนดข้อมูลเข้าสู่ระบบ Fabric ให้แก่โหนดใหม่เพื่อให้สื่อสารกับโหนดอื่นๆ ใน Fabric เดียวกันได้
ข้อมูลเข้าสู่ระบบสำหรับการดำเนินการ
ผู้ว่าจ้างจะตั้งค่ารูทของความน่าเชื่อถือในโหนดที่อยู่ระหว่างการว่าจ้าง ซึ่งโดยปกติแล้วจะเป็นอุปกรณ์ที่มี GUI บางประเภท เช่น สมาร์ทโฟน ฮับ หรือคอมพิวเตอร์ หลังจากได้รับจากผู้จัดการโดเมนการดูแลระบบ (ADM) ซึ่งมักจะเป็นระบบนิเวศที่ทำหน้าที่เป็นผู้ออกใบรับรองรูทที่เชื่อถือได้ (CA)
คณะกรรมาธิการมีสิทธิ์เข้าถึง CA จึงขอข้อมูลเข้าสู่ระบบการทำงานของโหนดจาก CA ในนามของโหนดที่กำลังได้รับการตั้งค่าหรืออุปกรณ์ที่ได้รับการตั้งค่า ข้อมูลเข้าสู่ระบบประกอบด้วย 2 ส่วน ได้แก่
ตัวระบุการทำงานของโหนด (หรือรหัสโหนดการทำงาน) คือตัวเลข 64 บิตที่ระบุโหนดทุกโหนดใน Fabric โดยไม่ซ้ำกัน
Node Operational Certificate (NOC) คือชุดข้อมูลเข้าสู่ระบบที่โหนดใช้เพื่อสื่อสารและระบุตัวตนภายใน Fabric ซึ่งสร้างขึ้นโดยกระบวนการ Node Operational Certificate Signing Request (NOCSR)
NOCSR คือขั้นตอนที่ทำงานบนโหนดที่กำลังมีการว่าจ้าง โดยจะเชื่อมโยงองค์ประกอบด้านวิทยาการเข้ารหัสหลายรายการ แล้วส่งไปยัง Commissioner ซึ่งจะขอ NOC ที่เกี่ยวข้องจากระบบนิเวศ CA รูปที่ 1 แสดงแผนผังทรัพยากรที่ต้องพึ่งพาและลำดับการดำเนินการบางอย่าง
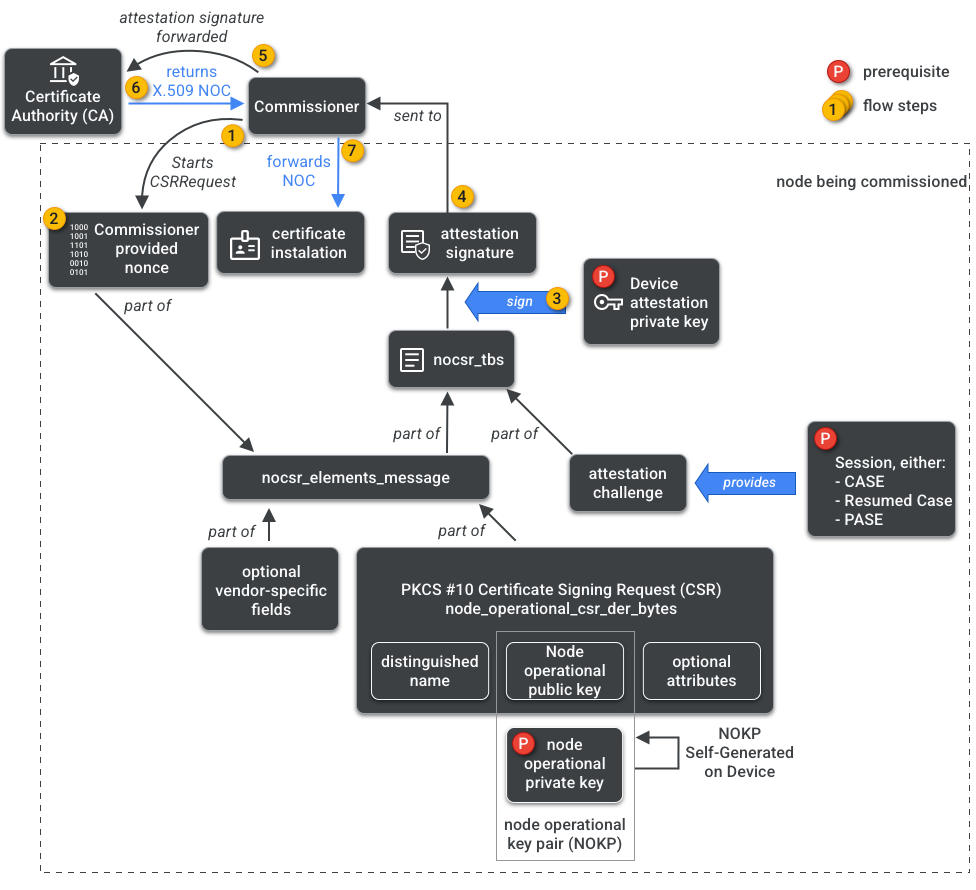
แม้ว่าการทำความเข้าใจองค์ประกอบด้านวิทยาการเข้ารหัสแต่ละรายการจะมีความสำคัญต่อการพัฒนา SDK แต่การวิเคราะห์บทบาทและผลกระทบขององค์ประกอบเหล่านั้นอย่างเต็มรูปแบบอยู่นอกขอบเขตของเอกสารเบื้องต้นนี้ สิ่งสำคัญที่ควรทราบมีดังนี้
- NOC ออกโดยระบบนิเวศ CA ใน Fabric เวอร์ชันที่ใช้งานจริงในชีวิตจริง
- NOC จะเชื่อมโยงกับการเข้ารหัสด้วยคู่คีย์การทำงานของโหนด (NOKP) ที่ไม่ซ้ำกัน
- NOKP สร้างขึ้นโดยโหนดที่ได้รับการคอมมิชชันในระหว่างกระบวนการคอมมิชชัน
- ข้อมูล NOCSR ที่ส่งไปยังระบบนิเวศประกอบด้วยคีย์สาธารณะสำหรับการดำเนินการของโหนด แต่จะไม่มีการส่งคีย์ส่วนตัวสำหรับการดำเนินการของโหนดไปยังผู้ให้คอมมิชชันหรือ CA
- กระบวนการ NOCSR จะใช้อินพุตจากขั้นตอนการรับรอง โดยลงนามข้อมูล CSRSR และตรวจสอบคำขอให้ CA สร้าง NOC ที่เชื่อถือได้
ขั้นตอนการรับรองเป็นกระบวนการที่คณะกรรมาธิการใช้เพื่อรับรองว่า
- อุปกรณ์ผ่านการรับรอง Matter แล้ว
- อุปกรณ์เป็นไปตามที่อ้างสิทธิ์ โดยจะพิสูจน์ผู้ให้บริการ รหัสผลิตภัณฑ์ และข้อมูลการผลิตอื่นๆ ด้วยการเข้ารหัส
ผู้ดูแลระบบหลายคน
นอกจากนี้ คุณยังสามารถเปิดใช้งานโหนดใน Fabric มากกว่า 1 รายการได้ด้วย พร็อพเพอร์ตี้นี้มักเรียกว่า "ผู้ดูแลระบบหลายคน" ตัวอย่างเช่น เราอาจมีอุปกรณ์ที่ได้รับมอบหมายให้ทำงานทั้งใน Fabric ของผู้ผลิตและ Fabric ของระบบนิเวศระบบคลาวด์ โดยแต่ละ Fabric จะจัดการชุดการสื่อสารที่เข้ารหัสแตกต่างกันและทำงานอย่างเป็นอิสระจากกัน
เนื่องจากอาจมี Fabric หลายรายการอยู่ร่วมกัน อุปกรณ์จึงอาจมีข้อมูลเข้าสู่ระบบการทำงานของโหนดหลายชุด อย่างไรก็ตาม โมเดลข้อมูลของโหนดจะแชร์กัน โดยแอตทริบิวต์ เหตุการณ์ และการดำเนินการของคลัสเตอร์จะเหมือนกันใน Fabric ต่างๆ ดังนั้น แม้ว่าข้อมูลเข้าสู่ระบบ Thread และ/หรือ Wi-Fi จะได้รับการตั้งค่าในระหว่างกระบวนการจัดเตรียม แต่ข้อมูลดังกล่าวก็เป็นส่วนหนึ่งของคลัสเตอร์การทำงานของเครือข่าย ซึ่งแชร์ระหว่าง Fabric ทั้งหมดและเป็นส่วนหนึ่งของ DM ของโหนด ไม่ใช่ข้อมูลเข้าสู่ระบบ Fabric