

Agora que entendemos alguns conceitos importantes de um nó, vamos analisar o que permite que os dispositivos se comuniquem entre si.
A especificação Matter usa métodos sofisticados para criptografar e descriptografar informações, além de mecanismos seguros para garantir a identidade de um nó e compartilhar credenciais criptográficas.
Sempre que um conjunto de dispositivos em uma rede compartilha o mesmo domínio de segurança e permite a comunicação segura entre nós, esse conjunto é chamado de Fabric. As estruturas compartilham o mesmo certificado de nível superior da autoridade certificadora (CA) (raiz de confiança) e, no contexto da CA, um identificador exclusivo de 64 bits chamado ID da estrutura.
Assim, o processo de comissionamento é a atribuição das credenciais do Fabric a um novo nó para que ele possa se comunicar com outros nós no mesmo Fabric.
Credenciais operacionais
A raiz de confiança é definida em um nó em comissionamento pelo comissário, normalmente um dispositivo com algum tipo de GUI, como um smartphone, hub ou computador, depois de recebê-lo de um administrador de domínio administrativo (ADM), que geralmente será um ecossistema que atua como uma autoridade certificadora raiz confiável (CA).
O comissário tem acesso à AC. Assim, ele solicita as credenciais operacionais do nó da CA em nome do nó que está sendo comissionado ou do comissionado. As credenciais são compostas de duas partes:
O identificador operacional do nó (ou ID do nó operacional) é um número de 64 bits que identifica de forma exclusiva cada nó no Fabric.
O Certificado Operacional de Nó (NOC) é o conjunto de credenciais que os nós usam para se comunicar e se identificar em um Fabric. Eles são gerados pelo processo de solicitação de assinatura de certificado operacional de nó (NOCSR).
NOCSR é um procedimento executado no nó que está sendo comissionado. Ele vincula vários elementos criptográficos e os envia ao comissário, que solicita ao ecossistema da AC o NOC correspondente. A Figura 1 mostra essa árvore de dependências e a ordem em que algumas operações ocorrem.
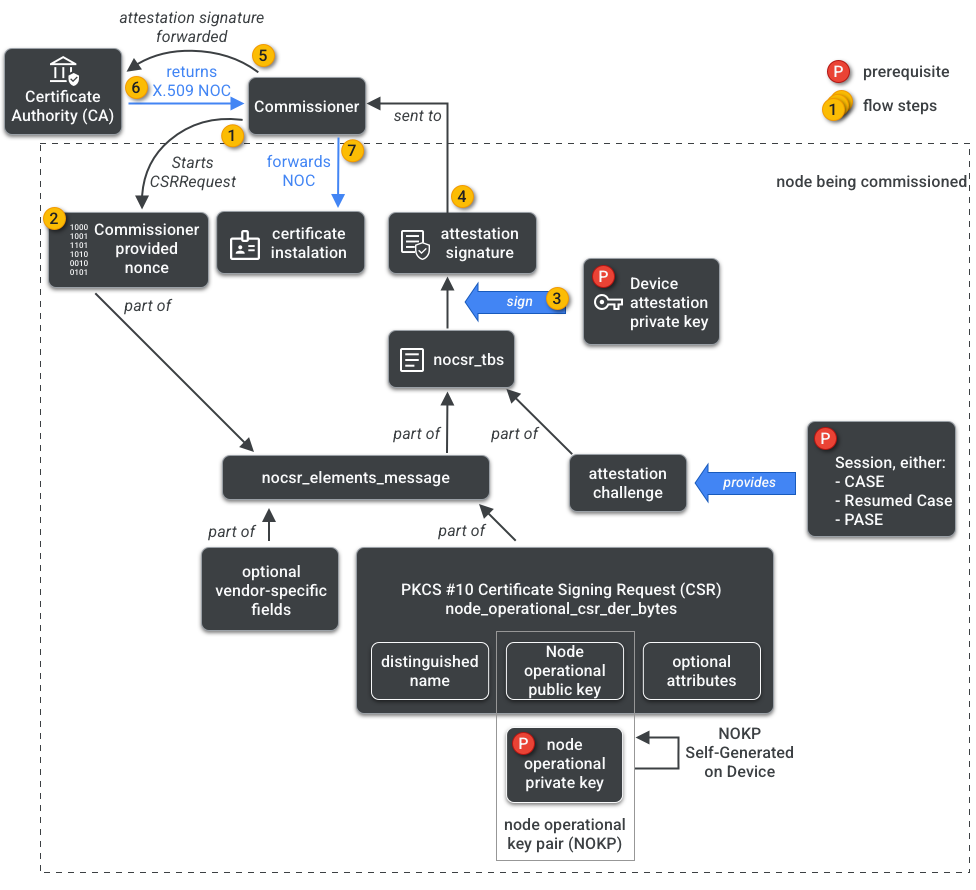
Embora seja importante entender cada elemento criptográfico para o desenvolvimento do SDK, não é o objetivo deste manual analisar totalmente o papel e as implicações deles. É importante observar que:
- Os NOCs são emitidos pelo ecossistema de CA em estruturas de produção reais.
- Os NOCs são vinculados criptograficamente ao par de chaves operacionais de nó (NOKP, na sigla em inglês) exclusivo.
- A NOKP é gerada pelo nó que está sendo comissionado durante o processo de comissionamento.
- As informações do NOCSR enviadas ao ecossistema incluem a chave pública operacional do nó, mas a chave privada operacional do nó nunca é enviada ao comissário ou à AC.
- O processo NOCSR usa entradas do procedimento de atestado, assinando as informações do CSRSR e, assim, validando a solicitação para que a CA gere um NOC confiável.
O procedimento de atestado é um processo usado pelo comissário para certificar que:
- O Dispositivo passou pela certificação do Matter.
- O dispositivo é realmente o que afirma ser: ele comprova criptograficamente o fornecedor, o ID do produto e outras informações de fabricação.
Multiadministrador
Os nós também podem ser comissionados em mais de um Fabric. Essa propriedade é frequentemente chamada de multiadministrador. Por exemplo, podemos ter um dispositivo comissionado para o Fabric do fabricante e o Fabric de um ecossistema de nuvem, com cada Fabric processando um conjunto diferente de comunicações criptografadas e operando de forma independente.
Como várias Fabrics podem coexistir, um Dispositivo pode ter vários conjuntos de credenciais operacionais de Nó. No entanto, o modelo de dados do nó é compartilhado: os atributos, eventos e ações do cluster são comuns entre os fabrics. Assim, embora as credenciais de Thread e/ou Wi-Fi sejam definidas durante o processo de comissionamento, elas fazem parte do cluster operacional de rede, sendo compartilhadas entre todos os Fabrics e parte do DM do nó, não as credenciais do Fabric.