

Teraz, gdy znamy już najważniejsze pojęcia związane z węzłem, przeanalizujemy, co umożliwia urządzeniom komunikowanie się ze sobą.
Specyfikacja Matter wykorzystuje zaawansowane metody szyfrowania i odszyfrowywania informacji, a także bezpieczne mechanizmy potwierdzania tożsamości węzła i udostępniania danych logowania kryptograficznego.
Gdy zestaw urządzeń w sieci współdzieli tę samą domenę zabezpieczeń, co umożliwia bezpieczną komunikację między węzłami, taki zestaw nazywa się siecią Fabric. Sieci Matter współdzielą ten sam certyfikat najwyższego poziomu urzędu certyfikacji (CA) (główny certyfikat zaufania) oraz w kontekście urzędu certyfikacji unikalny 64-bitowy identyfikator o nazwie identyfikator sieci Matter.
Proces uruchamiania polega więc na przypisaniu danych logowania do sieci Fabric do nowego węzła, aby mógł on komunikować się z innymi węzłami w tej samej sieci Fabric.
Dane logowania do operacji
Źródło zaufania jest ustawiane na węźle podczas uruchamiania przez komisarza, którym jest zwykle urządzenie z interfejsem GUI, np. smartfon, centrum sterowania lub komputer, po otrzymaniu go od menedżera domeny administracyjnej (ADM). Często jest to ekosystem, który działa jako zaufany główny urząd certyfikacji (CA).
Komisarz ma dostęp do urzędu certyfikacji. Dlatego żąda od urzędu certyfikacji danych logowania operacyjnego węzła w imieniu węzła, który jest uruchamiany, lub urządzenia uruchamianego. Dane logowania składają się z 2 części:
Identyfikator operacyjny węzła (lub identyfikator węzła operacyjnego) to 64-bitowy numer, który jednoznacznie identyfikuje każdy węzeł w sieci Fabric.
Certyfikat operacyjny węzła (NOC) to zestaw danych uwierzytelniających, których węzły używają do komunikacji i identyfikacji w sieci Fabric. Są one generowane w procesie żądania podpisania certyfikatu operacyjnego węzła (NOCSR).
NOCSR to procedura, która jest uruchamiana na uruchamianym węźle. Wiąże kilka elementów kryptograficznych, a następnie wysyła je do komisarza, który wysyła żądanie do ekosystemu urzędu certyfikacji o odpowiedni certyfikat NOC. Rysunek 1 przedstawia to drzewo zależności i kolejność, w jakiej występują niektóre operacje.
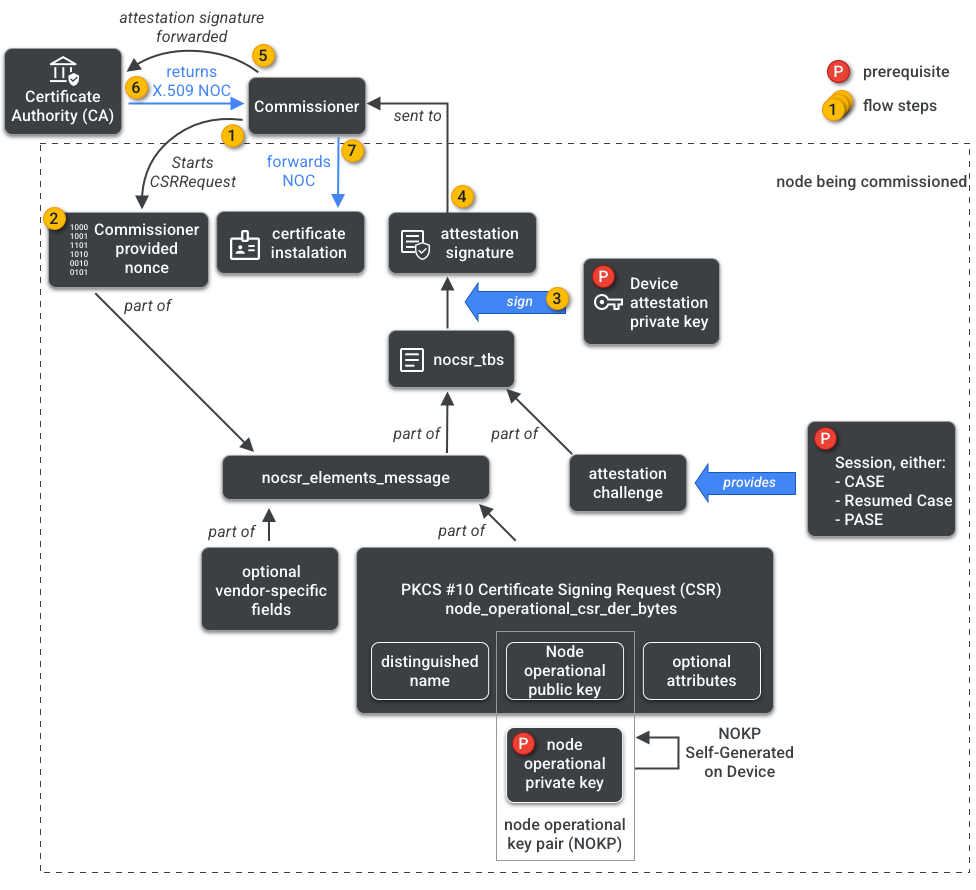
Zrozumienie każdego elementu kryptograficznego jest ważne dla rozwoju pakietu SDK, ale pełna analiza ich roli i konsekwencji wykracza poza zakres tego wprowadzenia. Ważne uwagi:
- Certyfikaty NOC są wydawane przez ekosystem urzędu certyfikacji w rzeczywistych sieciach produkcyjnych.
- Certyfikaty NOC są kryptograficznie powiązane z unikalną parą kluczy operacyjnych węzła (NOKP).
- Klucz NOKP jest generowany przez węzeł, który jest uruchamiany podczas procesu uruchamiania.
- Informacje NOCSR wysyłane do ekosystemu obejmują klucz publiczny operacyjny węzła, ale klucz prywatny operacyjny węzła nigdy nie jest wysyłany do komisarza ani do urzędu certyfikacji.
- Proces NOCSR wykorzystuje dane wejściowe z procedury atestacji, podpisując informacje CSRSR i w ten sposób weryfikując żądanie wygenerowania zaufanego certyfikatu NOC przez urząd certyfikacji.
Procedura atestacji to proces, który komisarz wykorzystuje do potwierdzenia, że:
- Urządzenie przeszło certyfikację Matter.
- Urządzenie jest tym, za co się podaje: kryptograficznie potwierdza dostawcę, identyfikator produktu i inne informacje o produkcji.
Wielu administratorów
Węzły mogą być też uruchamiane w więcej niż 1 sieci Fabric. Ta właściwość jest często nazywana wieloma administratorami. Na przykład urządzenie może być przypisane zarówno do sieci Fabric producenta, jak i sieci Fabric ekosystemu chmury, przy czym każda sieć Fabric obsługuje inny zestaw zaszyfrowanej komunikacji i działa niezależnie.
Ponieważ może współistnieć kilka sieci Fabric, urządzenie może mieć kilka zestawów danych uwierzytelniających operacyjnych węzła. Model danych węzła jest jednak udostępniany: atrybuty, zdarzenia i działania klastra są wspólne dla sieci Fabric. Dlatego, chociaż dane logowania do sieci Thread lub Wi-Fi są ustawiane podczas procesu udostępniania, są one częścią klastra operacyjnego sieci, który jest udostępniany między wszystkimi sieciami Fabric i jest częścią modelu danych węzła, a nie danymi logowania do sieci Fabric.