

现在,我们已经了解了节点的一些关键概念,接下来我们将分析是什么让设备能够相互通信。
Matter 规范使用复杂的方法来加密和解密信息,并使用安全机制来确保节点的身份和共享加密凭据。
每当网络中的一组设备共享同一安全网域,从而允许节点之间进行安全通信时,这组设备就称为一个 Fabric。Fabric 共享相同的证书授权机构 (CA) 顶级证书(信任根),并且在 CA 的上下文中,共享名为 Fabric ID 的唯一 64 位标识符。
因此,调试过程就是将 Fabric 凭据分配给新节点,以便其可以与同一 Fabric 中的其他节点通信。
运营凭证
信任根由调试器在调试中的节点上设置,调试器通常是具有某种类型 GUI 的设备,例如智能手机、集线器或计算机,在从管理网域管理器 (ADM) 收到信任根后,该管理器通常是充当可信根证书授权机构 (CA) 的生态系统。
委托人有权访问 CA。因此,它会代表正在配置的节点或被配置方向 CA 请求节点操作凭据。凭证由两部分组成:
节点操作标识符(或操作节点 ID)是一个 64 位数字,用于唯一标识 Fabric 中的每个节点。
节点操作证书 (NOC) 是节点用于在 Fabric 中进行通信和标识自身的一组凭据。它们由节点操作证书签名请求 (NOCSR) 流程生成。
NOCSR 是在正在调试的节点上运行的过程。它会绑定多个加密元素,然后将其发送给 Commissioner,后者会向 CA 生态系统请求其对应的 NOC。图 1 描绘了此依赖项树以及某些操作发生的顺序。
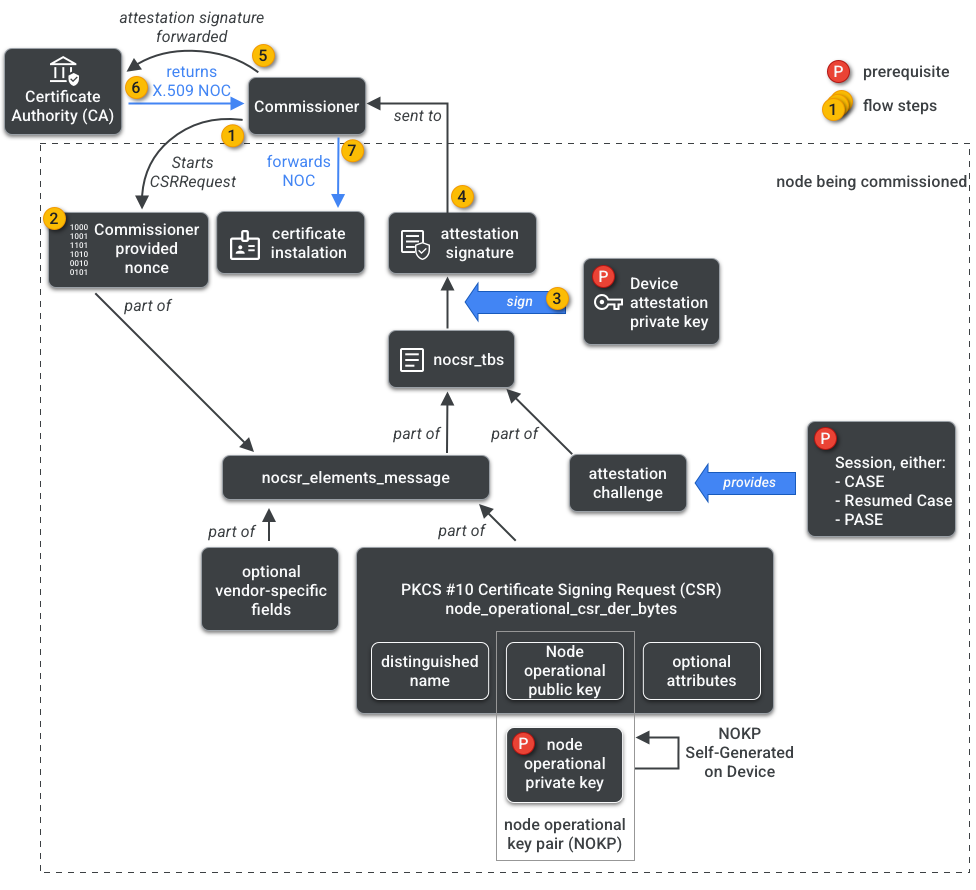
虽然了解每个加密元素对于 SDK 开发非常重要,但全面分析其作用和影响超出了本入门指南的范围。请务必注意以下几点:
- NOC 由 CA 生态系统在实际生产网络中颁发。
- NOC 会以加密方式绑定到唯一的节点操作密钥对 (NOKP)。
- NOKP 由正在调试的节点在调试过程中生成。
- 发送到生态系统的 NOCSR 信息包括节点操作公钥,但节点操作私钥绝不会发送给调试器或 CA。
- NOCSR 流程使用认证流程中的输入,对 CSRSR 信息进行签名,从而验证 CA 生成可信 NOC 的请求。
证明程序是专员用来证明以下事项的过程:
- 设备已通过 Matter 认证。
- 设备确实是其声称的设备:它以加密方式证明其供应商、产品 ID 和其他制造信息。
多管理方流程
节点也可以在多个 Fabric 上进行调试。此属性通常称为多管理员。例如,我们可能有一个设备同时委托给制造商的 Fabric 和云生态系统的 Fabric,每个 Fabric 处理一组不同的加密通信并独立运行。
由于多个 Fabric 可能共存,因此一个设备可能有多组节点操作凭据。不过,节点的数据模型是共享的:集群属性、事件和操作在 Fabric 之间是通用的。因此,虽然 Thread 和/或 Wi-Fi 凭据是在调试过程中设置的,但它们是网络操作集群的一部分,在所有 Fabric 之间共享,并且是节点 DM 的一部分,而不是 Fabric 凭据。