

Ahora que comprendimos algunos conceptos clave de un nodo, analizaremos qué permite que los dispositivos se comuniquen entre sí.
La especificación de Matter usa métodos sofisticados para encriptar y desencriptar información, así como mecanismos seguros para garantizar la identidad de un nodo y compartir credenciales criptográficas.
Cuando un conjunto de dispositivos en una red comparte el mismo dominio de seguridad y, por lo tanto, permite una comunicación segura entre los nodos, este conjunto se denomina Fabric. Los Fabrics comparten el mismo certificado de nivel superior de la autoridad certificadora (CA) (raíz de confianza) y, dentro del contexto de la CA, un identificador único de 64 bits llamado ID de Fabric.
Por lo tanto, el proceso de comisión es la asignación de las credenciales de Fabric a un nodo nuevo para que pueda comunicarse con otros nodos en la misma Fabric.
Credenciales operativas
La raíz de confianza se establece en un nodo que el comisionado está comisionando, por lo general, un dispositivo con algún tipo de GUI, como un smartphone, un concentrador o una computadora, después de recibirlo de un administrador de dominio administrativo (ADM), que suele ser un ecosistema que actúa como una autoridad de certificación raíz de confianza (CA).
El comisionado tiene acceso a la AC. Por lo tanto, solicita las credenciales operativas del nodo a la AC en nombre del nodo que se está comisionando o comisionado. Las credenciales se componen de dos partes:
El identificador operativo del nodo (o ID de nodo operativo) es un número de 64 bits que identifica de forma única cada nodo en el tejido.
El certificado operativo de nodo (NOC) es el conjunto de credenciales que usan los nodos para comunicarse y se identifican dentro de una Fabric. Se generan con el proceso de solicitud de firma de certificado operativo de nodo (NOCSR).
NOCSR es un procedimiento que se ejecuta en el nodo que se está comisionando. Vincula varios elementos criptográficos y, luego, los envía al comisionado, que solicita al ecosistema de AC su NOC correspondiente. En la figura 1, se muestra este árbol de dependencias y el orden en el que se producen algunas operaciones.
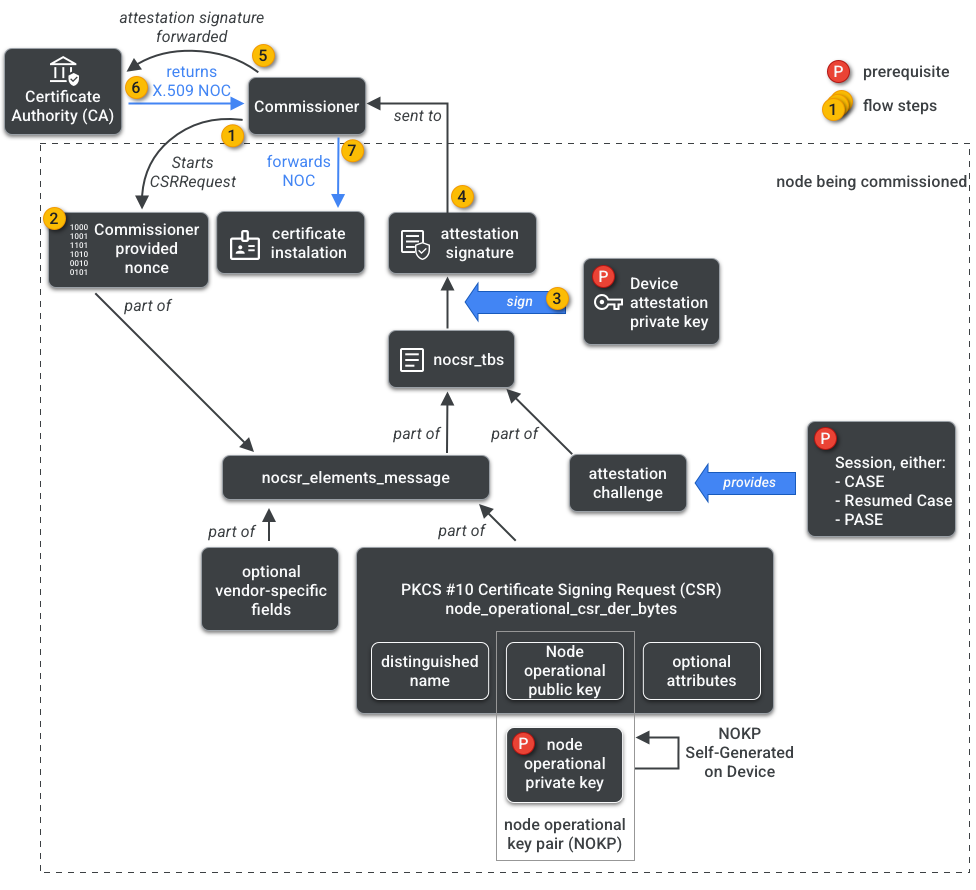
Si bien comprender cada elemento criptográfico es importante para el desarrollo del SDK, analizar por completo su función y sus implicaciones está fuera del alcance de la guía básica. Es importante tener en cuenta lo siguiente:
- El ecosistema de CA emite los NOC en tejidos de producción del mundo real.
- Los NOC están vinculados de forma criptográfica al par de claves operativas de nodo (NOKP) único.
- El nodo que se encarga de la puesta en marcha genera la NOKP durante el proceso de puesta en marcha.
- La información de NOCSR que se envía al ecosistema incluye la clave pública operativa del nodo, pero la clave privada operativa del nodo nunca se envía al comisionado ni a la AC.
- El proceso de NOCSR usa entradas del procedimiento de certificación, firma la información de CSRSR y, de esta manera, valida la solicitud para que la AC genere un NOC de confianza.
El procedimiento de certificación es un proceso que usa el comisionado para certificar lo siguiente:
- El Dispositivo pasó por la certificación de Matter.
- El dispositivo es, de hecho, lo que afirma ser: demuestra criptográficamente su proveedor, el ID del producto y otra información de fabricación.
Multi-Admin
Los nodos también se pueden encargar en más de un tejido. Esta propiedad suele denominarse de varios administradores. Por ejemplo, podemos tener un dispositivo asignado tanto al tejido del fabricante como al tejido de un ecosistema de nube, y cada tejido controla un conjunto diferente de comunicaciones encriptadas y funciona de forma independiente.
Como pueden coexistir varios Fabrics, un dispositivo puede tener varios conjuntos de credenciales operativas de nodo. Sin embargo, el modelo de datos del nodo se comparte: los atributos, eventos y acciones del clúster son comunes entre las estructuras. Por lo tanto, aunque las credenciales de Thread o Wi-Fi se configuran durante el proceso de comisión, forman parte del clúster operativo de redes, que se comparte entre todas las Fabrics y parte del DM del nodo, no las credenciales de Fabric.