

Теперь, когда мы разобрались с основными понятиями, связанными с узлами, давайте посмотрим, как устройства обмениваются данными друг с другом.
Спецификация Matter использует сложные методы шифрования и расшифровки информации, а также безопасные механизмы для подтверждения идентификационных данных узла и обмена криптографическими учетными данными.
Набор устройств в сети, находящихся в одном домене безопасности, который предоставляет защищенную среду для взаимодействия узлов друг с другом. У сетей один и тот же сертификат верхнего уровня (корень доверия), выданный центром сертификации, и уникальный 64-битный идентификатор сети.
Таким образом, инициализация – это назначение учетных данных в связанной группе новому узлу, чтобы тот мог взаимодействовать с другими узлами в этой группе.
Учетные данные для работы
Корневой сертификат устанавливается на узел, который вводится в эксплуатацию уполномоченным лицом. Обычно это устройство с графическим интерфейсом пользователя, например смартфон, концентратор или компьютер. Уполномоченное лицо получает сертификат от администратора домена (ADM), который часто является экосистемой, действующей как доверенный корневой центр сертификации (CA).
Уполномоченный имеет доступ к CA. Таким образом, он запрашивает операционные учетные данные узла у ЦС от имени вводимого в эксплуатацию узла или вводимого в эксплуатацию. Учетные данные состоят из двух частей:
Рабочий идентификатор узла (или рабочий идентификатор узла) – это 64-битное число, которое уникально идентифицирует каждый узел в сети.
Операционный сертификат узла (NOC) – набор учетных данных, которые узлы используют для идентификации и взаимодействия друг с другом в сети. Они генерируются в процессе запроса на подпись операционного сертификата узла (NOCSR).
NOCSR – это процедура, которая выполняется на вводимом в эксплуатацию узле. Он связывает несколько криптографических элементов, а затем отправляет их уполномоченному, который запрашивает у экосистемы ЦС соответствующий NOC. На рисунке 1 показано дерево зависимостей и порядок выполнения некоторых операций.
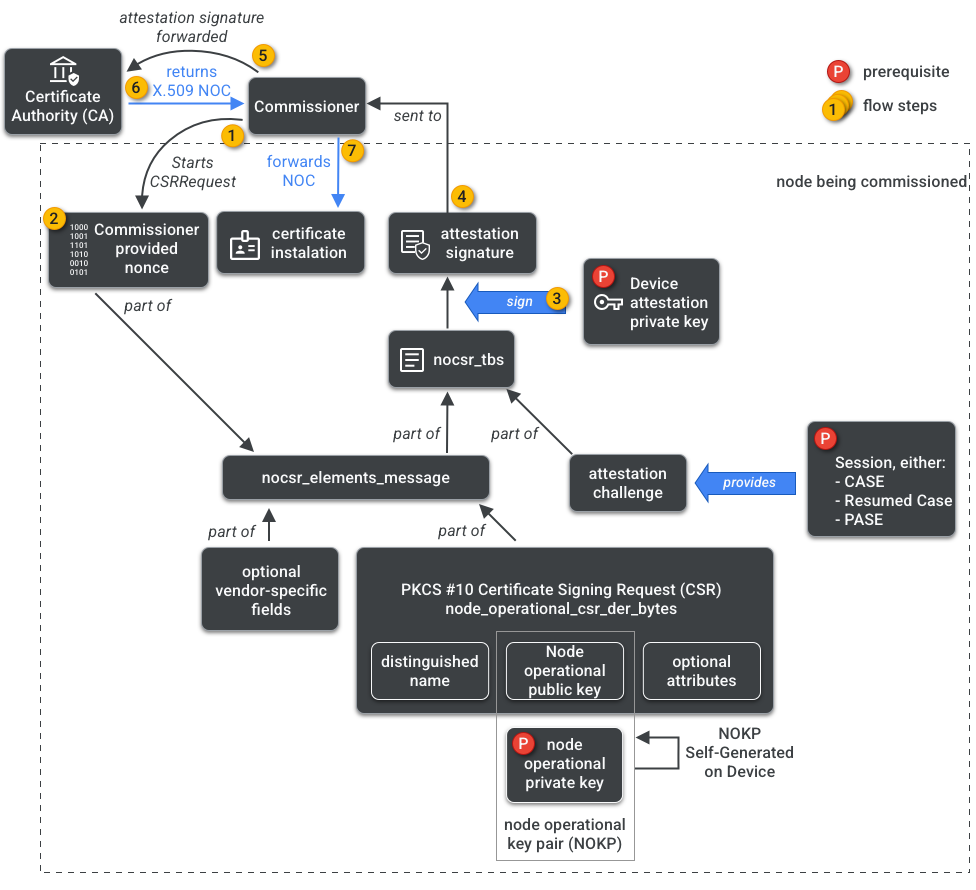
Хотя понимание каждого криптографического элемента важно для разработки SDK, полный анализ их роли и последствий выходит за рамки этого руководства. Важно отметить следующее:
- Сертификаты NOC выпускаются экосистемой CA на реальных производственных фабриках.
- Сертификаты NOC криптографически связаны с уникальной парой операционных ключей узла (NOKP).
- NOKP генерируется узлом, который вводится в эксплуатацию, в процессе ввода в эксплуатацию.
- Информация NOCSR, отправляемая в экосистему, включает открытый ключ Node Operational, но закрытый ключ Node Operational никогда не отправляется уполномоченному или центру сертификации.
- В процессе NOCSR используются входные данные из процедуры подтверждения, подписывается информация CSRSR и таким образом проверяется запрос к ЦС на создание доверенного NOC.
Процедура аттестации – это процесс, используемый Комиссаром для подтверждения того, что:
- Устройство прошло сертификацию Matter.
- Устройство действительно является тем, за что себя выдает. Оно криптографически подтверждает своего поставщика, идентификатор товара и другую информацию о производстве.
Multi-Admin
Узлы также могут быть введены в эксплуатацию в нескольких сетях Fabric. Это свойство часто называют мультиадминистраторским. Например, устройство может быть введено в эксплуатацию как в сети производителя, так и в сети облачной экосистемы. Каждая сеть будет обрабатывать свой набор зашифрованных сообщений и работать независимо.
Поскольку несколько сетей могут сосуществовать, у устройства может быть несколько наборов учетных данных узла. Однако модель данных узла является общей: атрибуты, события и действия кластера являются общими для сетей. Таким образом, хотя учетные данные Thread и/или Wi-Fi задаются в процессе ввода в эксплуатацию, они являются частью кластера сетевых операций, который используется всеми сетями Fabric и частью DM узла, а не учетными данными Fabric.