

Uruchomienie w Matter odnosi się do procesu przypisywania danych logowania Fabric do nowego urządzenia. Komisarz to urządzenie, które przeprowadza proces autoryzacji. Urządzenie, które ma zostać dodane, to nowe urządzenie, które musi zostać udostępnione w sieci Fabric.
Ogólnie proces dodawania można podzielić na kilka etapów:
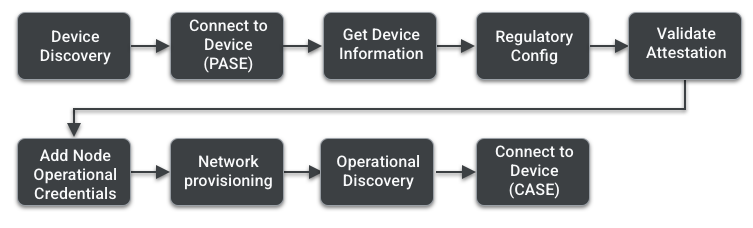
Wykrywanie urządzeń
Przed rozpoczęciem procesu uruchamiania urządzenie, które ma zostać uruchomione, musi zacząć się rozgłaszać. Zleceniobiorca może reklamować się za pomocą dowolnej z 3 metod odkrywania podlegającego prowizji. Zleceniobiorca musi też podać ładunek wprowadzający.
Połącz z urządzeniem (PASE)
Gdy komisarz zobaczy reklamę i dopasuje dyskryminator, użyje kodu dostępu z ładunku wprowadzenia, aby wykonać Passcode Authenticated Session Establishment (PASE) i połączyć się z urządzeniem. Jest to metoda bezpiecznego ustanawiania kluczy, których oba urządzenia będą mogły używać do nawiązywania komunikacji. Na tym etapie komisarz uzbraja też zabezpieczenie. Zabezpieczenie zapewnia możliwość przywrócenia urządzenia do stanu pierwotnego, jeśli uruchomienie nie powiedzie się.
Pobieranie informacji o osobie, której przekazano uprawnienia
Komisarz odczytuje wszystkie deskryptory z urządzenia, które ma zostać dodane. DescriptorCluster znajduje się w punkcie końcowym 0 urządzenia i opisuje wszystkie pozostałe punkty końcowe. Komisarz odczytuje też klaster informacji podstawowych, który zawiera takie informacje jak identyfikator dostawcy, identyfikator produktu, nazwa produktu i numer seryjny.
Na tym etapie komisarz odczytuje też typ urządzenia, które ma zostać dodane, co pomaga w obsłudze po stronie komisarza.
Konfiguracja zgodności z przepisami
Zleceniodawca konfiguruje informacje o zgodności na urządzeniu zleceniobiorcy za pomocą polecenia SetRegulatoryConfig. Informacje o zgodności obejmują m.in. konfigurację lokalizacji (wewnątrz/na zewnątrz/obie) urządzenia lub ustawienie kodu kraju.
Atest zleceniobiorcy
Celem procedury atestacji zleceniobiorcy jest ustalenie, czy urządzenie zostało certyfikowane i jest oryginalnym urządzeniem Matter. Komisarz wyodrębnia z urządzenia certyfikat atestacji urządzenia (DAC) i certyfikat pośredni atestacji produktu (PAI). Certyfikaty te zawierają identyfikator dostawcy, identyfikator produktu i klucz publiczny atestu. Po otrzymaniu certyfikatów komisarz wysyła żądanie testu, które powinno zostać podpisane kluczem prywatnym atestu i użyte do potwierdzenia autentyczności urządzenia.
żądanie podpisania certyfikatu (CSR),
Zleceniodawca wysyła do zleceniobiorcy żądanie podpisania certyfikatu (CSR). Urządzenie, które ma zostać dodane, tworzy unikalną parę kluczy operacyjnych, która zostanie później użyta w Certificate Authenticated Session Establishment (CASE). Zleceniobiorca zwraca zleceniodawcy wynikowe informacje CSR.
Dodaj certyfikat operacyjny węzła (NOC)
Komisarz używa informacji CSR otrzymanych od komitenta i przekazuje je do menedżera domeny administracyjnej (ADM), aby wygenerować zaufany certyfikat operacyjny węzła (NOC). Komisarz instaluje certyfikat główny na urządzeniu, które ma zostać dodane, za pomocą polecenia AddTrustedRootCertReq, a następnie instaluje certyfikat operacyjny węzła za pomocą polecenia AddNOC.
Obsługa sieci
Komisarz konfiguruje sieć operacyjną na urządzeniu, które ma zostać dodane. Ten krok jest wymagany w przypadku urządzeń Thread lub Wi-Fi. Ten krok nie jest wymagany w przypadku urządzeń Ethernet, które są już połączone z siecią. Używa poleceń ScanNetworks, AddOrUpdateWifiNetwork i ConnectNetwork.
Wykrywanie operacyjne
Gdy nowo uruchomiony węzeł zostanie połączony z siecią, komisarz używa wykrywania operacyjnego, aby znaleźć węzeł w sieci operacyjnej. Wykrywanie operacyjne to proces, w którym uruchomione węzły są znajdowane w sieci operacyjnej za pomocą DNS-SD. Jeśli urządzenie, które ma zostać dodane, jest urządzeniem Wi-Fi, do jego wykrycia zostanie użyty mDNS.
Wykrywanie operacyjne pomaga komisarzowi i innym węzłom w sieci dowiedzieć się, jakiego adresu IP i portu używa urządzenie, które ma zostać dodane.
Nawiązywanie sesji CASE
Po wykryciu nowo uruchomionego węzła między komisarzem a urządzeniem zostaje nawiązana sesja CASE. Sesja jest inicjowana przez komisarza, a urządzenie na nią odpowiada. Na tym etapie następuje wymiana certyfikatów operacyjnych i ustanowienie wspólnego zaufania przez sprawdzenie, czy urządzenia znajdują się w tej samej sieci logicznej.
Uruchomienie zakończone
Komisarz używa CASE, aby wysłać polecenie CommissioningComplete do nowo dodanego urządzenia. To ostatni krok procesu uruchamiania. CommissioningComplete automatycznie wyłącza też odliczanie czasu bezpieczeństwa. Po pomyślnym zakończeniu uruchamiania urządzenie działa jak każdy inny węzeł w sieci operacyjnej.