

يشير التشغيل في Matter إلى عملية تعيين بيانات اعتماد Fabric إلى جهاز جديد. "المفوِّض" هو الجهاز الذي ينفّذ عملية التفويض. "الجهاز المطلوب ربطه" هو الجهاز الجديد الذي يجب إعداده في "الشبكة".
بشكل عام، يمكن تقسيم عملية الإعداد إلى مراحل متعددة:
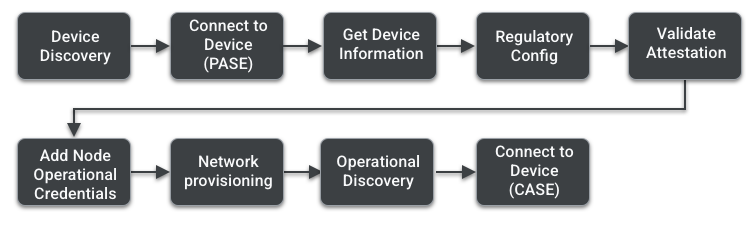
رصد الأجهزة
قبل بدء عملية "التشغيل"، يجب أن يبدأ الجهاز المطلوب تشغيله بالإعلان عن نفسه. يجوز لـ "الوكيل" الإعلان عن نفسه باستخدام أيّ من طرق الاكتشاف القابل للعمولة الثلاث. يجب أن يوفّر الجهاز المفوَّض أيضًا الحمولة الخاصة بعملية الإعداد.
الاتصال بالجهاز (PASE)
بعد أن يرى "المفوِّض" الإعلان ويطابق "أداة التمييز"، يستخدم "المفوِّض" رمز المرور من حمولة الإعداد لإجراء Passcode Authenticated Session Establishment (PASE) من أجل الاتصال بالجهاز. هذه هي الطريقة لإنشاء مفاتيح بشكل آمن ستتمكن كلا الأجهزة من استخدامها لإنشاء اتصال. في هذه الخطوة، يفعّل المفوِّض أيضًا إجراءً احتياطيًا. توفّر ميزة "الحماية من الأعطال" طريقة لإعادة الجهاز إلى حالته الأصلية في حال عدم اكتمال عملية الإعداد بنجاح.
الحصول على معلومات عن المفوَّض
يقرأ "المفوِّض" جميع الواصفات من "المفوَّض". يوجد
DescriptorCluster في نقطة النهاية 0 للجهاز ويصف جميع نقاط النهاية
الأخرى. يقرأ "المفوِّض" أيضًا مجموعة المعلومات الأساسية التي تتضمّن معلومات مثل معرّف المورّد ومعرّف المنتج واسم المنتج والرقم التسلسلي.
في هذه الخطوة، يقرأ "المفوِّض" أيضًا نوع جهاز "المفوَّض"،
ما يساعد في تحسين تجربة المستخدم من جهة "المفوِّض".
الإعدادات التنظيمية
يضبط المفوِّض المعلومات التنظيمية على المفوَّض باستخدام الأمر SetRegulatoryConfig. وتشمل المعلومات التنظيمية معلومات مثل ضبط الموقع الجغرافي (داخلي/خارجي/كلاهما) للجهاز أو إعداد رمز البلد.
شهادة المفوَّض
الهدف من إجراء مصادقة المفوَّض هو تحديد ما إذا كان الجهاز معتمَدًا وأصليًا من Matter. يستخرج جهاز "المفوِّض" شهادة مصادقة الجهاز (DAC) وشهادة مصادقة المنتج الوسيطة (PAI) من جهاز "المفوَّض". تحتوي هذه الشهادات على معرّف المورّد ومعرّف المنتج والمفتاح العام للمصادقة. بعد استلام الشهادات، يرسل المفوِّض طلب تحدٍّ يجب توقيعه باستخدام المفتاح الخاص للمصادقة، ويستخدمه لإثبات صحة المفوَّض.
طلب توقيع الشهادة (CSR)
يرسل المفوِّض طلب توقيع شهادة (CSR) إلى المفوَّض. ينشئ "المفوَّض" مفتاحَي تشفير تشغيليَّين فريدَين سيتم استخدامهما في Certificate Authenticated Session Establishment (CASE) لاحقًا. يعيد "المفوَّض" معلومات طلب توقيع الشهادة الناتجة إلى "المفوِّض".
إضافة شهادة تشغيل العقدة (NOC)
يستخدم المفوِّض معلومات طلب توقيع الشهادة التي يتلقّاها من المفوَّض إليه
ويمرّرها إلى مدير النطاق الإداري (ADM) لإنشاء شهادة تشغيل العقدة (NOC) موثوق بها. يثبّت المفوِّض شهادة الجذر على الجهاز المفوَّض باستخدام الأمر AddTrustedRootCertReq، ثم يثبّت شهادة تشغيل العقدة باستخدام الأمر AddNOC.
توفير الشبكة
يضبط "المفوِّض" الشبكة التشغيلية على "المفوَّض". هذه الخطوة مطلوبة لأجهزة Thread أو الأجهزة التي تتصل بشبكة Wi-Fi. هذه الخطوة غير مطلوبة لأجهزة Ethernet التي تكون متصلة بالشبكة. ويستخدم أوامر ScanNetworks وAddOrUpdateWifiNetwork وConnectNetwork
الاستكشاف التشغيلي
بعد ربط العقدة التي تم تشغيلها حديثًا بالشبكة، يستخدم "المفوِّض" الاستكشاف التشغيلي للعثور على العقدة على الشبكة التشغيلية. "الاستكشاف التشغيلي" هو العملية التي يتم من خلالها العثور على العُقَد التي تم تشغيلها على الشبكة التشغيلية باستخدام DNS-SD. إذا كان الجهاز المراد ربطه هو جهاز Wi-Fi، سيستخدم mDNS لاكتشاف الجهاز.
تساعد عملية الاكتشاف التشغيلي "المفوِّض" و"العُقد" الأخرى في الشبكة في معرفة عنوان IP والمنفذ اللذين يستخدمهما "المفوَّض".
إنشاء جلسة CASE
بعد اكتشاف العقدة التي تم تشغيلها حديثًا، يتم إنشاء جلسة CASE بين المفوِّض والجهاز. يبدأ "المفوِّض" هذه الجلسة ويستجيب لها الجهاز. في هذه الخطوة، يتم تبادل شهادات التشغيل وإنشاء ثقة مشتركة من خلال التحقّق من أنّها في البنية المنطقية نفسها.
اكتملت عملية التشغيل
يستخدم المفوِّض CASE لإرسال الأمر
CommissioningComplete إلى الجهاز الذي تم تفويضه حديثًا. هذه هي الخطوة الأخيرة في عملية التشغيل. ويعمل CommissioningComplete أيضًا على إيقاف موقّت تأكيد السلامة تلقائيًا. بعد اكتمال عملية التشغيل بنجاح، يعمل الجهاز مثل أي عقدة أخرى على الشبكة التشغيلية.