

อุปกรณ์ที่ผ่านการรับรองคืออุปกรณ์ที่ผ่านกระบวนการรับรองของ Connectivity Standards Alliance (Alliance) Matter
ในระหว่างกระบวนการทดสอบเดินเครื่อง อุปกรณ์ที่ผ่านการรับรองจะต้องรับรองตัวเอง กล่าวคือ ต้องพิสูจน์ได้ว่าเป็นไปตามที่อ้างและเป็นผลิตภัณฑ์ของแท้ ดังนั้น อุปกรณ์ Matter ทั้งหมดจึงมีข้อมูลเข้าสู่ระบบซึ่งประกอบด้วยคู่คีย์เอกสารรับรองและเชนใบรับรองที่เกี่ยวข้อง Device Attestation Certificate (DAC) เป็นส่วนหนึ่งของเชนนี้ เมื่ออุปกรณ์ที่อยู่ระหว่างการทดสอบระบบแสดง DAC ต่อผู้ทดสอบระบบ ผู้ทดสอบระบบจะรับรองว่า
- ผลิตโดยผู้ผลิตที่ผ่านการรับรอง
- เป็นอุปกรณ์จริง
- ผ่านการทดสอบการปฏิบัติตามข้อกำหนด Matter รายการ
ในระหว่างขั้นตอนการพัฒนา ผู้ผลิตจะทดสอบอุปกรณ์ได้โดยไม่ต้องผ่านกระบวนการเอกสารรับรองทั้งหมด ผู้ทดสอบควรได้รับแจ้งอย่างชัดเจนว่าอุปกรณ์อยู่ระหว่างการทดสอบ และยังไม่ได้รับการรับรองและเปิดตัว เมื่อผู้ผลิตเข้าสู่ขั้นตอนการผลิต ระบบนิเวศของผู้จัดสรรควรบังคับใช้ข้อกำหนดด้านเอกสารรับรองทั้งหมด
การรับรองใช้โครงสร้างพื้นฐานคีย์สาธารณะ (PKI) ที่ใช้ประโยชน์จากผู้ออกใบรับรองรูทและใบรับรองกลาง ในลักษณะที่คล้ายกับใบรับรองการตรวจสอบสิทธิ์เซิร์ฟเวอร์ที่ใช้กันอย่างแพร่หลายสำหรับ SSL/TLS กระบวนการนี้เรียกว่าเชนใบรับรองการรับรองอุปกรณ์
PKI สำหรับเอกสารรับรองอุปกรณ์
DAC เป็นใบรับรอง X.509 v3 X.509 เวอร์ชันแรกเผยแพร่ในปี 1988 โดย ITU-T Matter ใช้ X.509 v3 ที่มีใบรับรองโครงสร้างพื้นฐานคีย์สาธารณะและรายการยกเลิกใบรับรอง (CRL) ตามที่ระบุไว้ใน RFC5280 ซึ่งประกอบด้วย
- คีย์สาธารณะ
- ผู้ออก
- เรื่อง
- หมายเลขซีเรียลของใบรับรอง
- ความถูกต้อง ซึ่งอาจไม่สามารถระบุวันหมดอายุได้
- ลายเซ็น
รหัสผู้ให้บริการและรหัสสินค้าเป็นแอตทริบิวต์ของ MatterDACName ในเรื่อง DAC
DAC จะไม่ซ้ำกันในแต่ละอุปกรณ์และเชื่อมโยงกับคู่คีย์เอกสารรับรองที่ไม่ซ้ำกันภายในผลิตภัณฑ์ ซึ่งออกโดย CA ที่เชื่อมโยงกับผู้ผลิตอุปกรณ์
ลายเซ็นของ DAC จะได้รับการตรวจสอบเทียบกับใบรับรองกลางสำหรับการรับรองผลิตภัณฑ์ (PAI) ซึ่งออกโดย PAA เช่นกัน อย่างไรก็ตาม ผู้ให้บริการอาจเลือกสร้าง PAI 1 รายการต่อผลิตภัณฑ์ (เฉพาะ PID) กลุ่มผลิตภัณฑ์ หรือผลิตภัณฑ์ทั้งหมดก็ได้
ที่รากของเชนความน่าเชื่อถือ คีย์สาธารณะของผู้ออกใบรับรอง (CA) ของหน่วยงานรับรองผลิตภัณฑ์ (PAA) จะตรวจสอบลายเซ็นจาก PAI โปรดทราบว่า Trust Store ของ Matter มีการรวมศูนย์ และชุดใบรับรอง PAA ที่ผู้รับมอบอำนาจเชื่อถือจะได้รับการดูแลในฐานข้อมูลที่เชื่อถือได้ส่วนกลาง (Distributed Compliance Ledger) การป้อน PAA ภายในชุดที่เชื่อถือได้ต้องเป็นไปตามนโยบายใบรับรองที่จัดการโดย Alliance
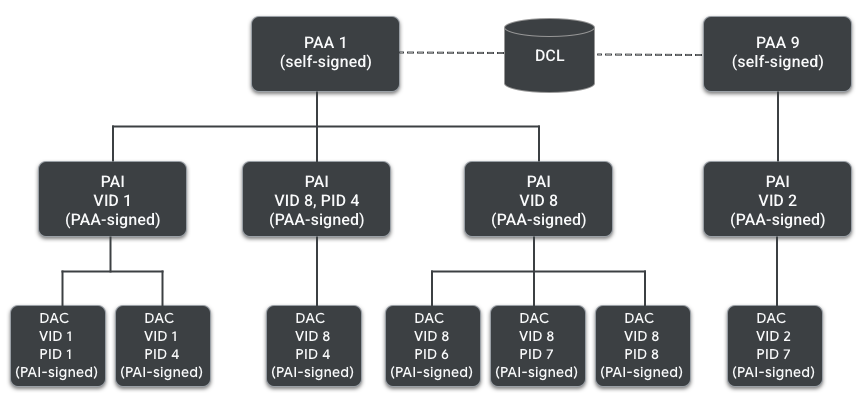
PAI ยังเป็นใบรับรอง X.509 v3 ที่มีข้อมูลต่อไปนี้ด้วย
- คีย์สาธารณะ
- ผู้ออก
- เรื่อง
- หมายเลขซีเรียลของใบรับรอง
- ความถูกต้อง ซึ่งอาจไม่สามารถระบุวันหมดอายุได้
- ลายเซ็น
รหัสผู้ให้บริการและรหัสผลิตภัณฑ์ (ไม่บังคับ) เป็นแอตทริบิวต์ของ MatterDACName ในเรื่อง DAC
สุดท้าย PAA คือใบรับรองรูทในเชนและเป็นแบบ Self-signed โดยประกอบด้วยข้อมูลต่อไปนี้
- ลายเซ็น
- คีย์สาธารณะ
- ผู้ออก
- เรื่อง
- หมายเลขซีเรียลของใบรับรอง
- อายุการใช้งาน
เอกสารและข้อความรับรองเพิ่มเติม
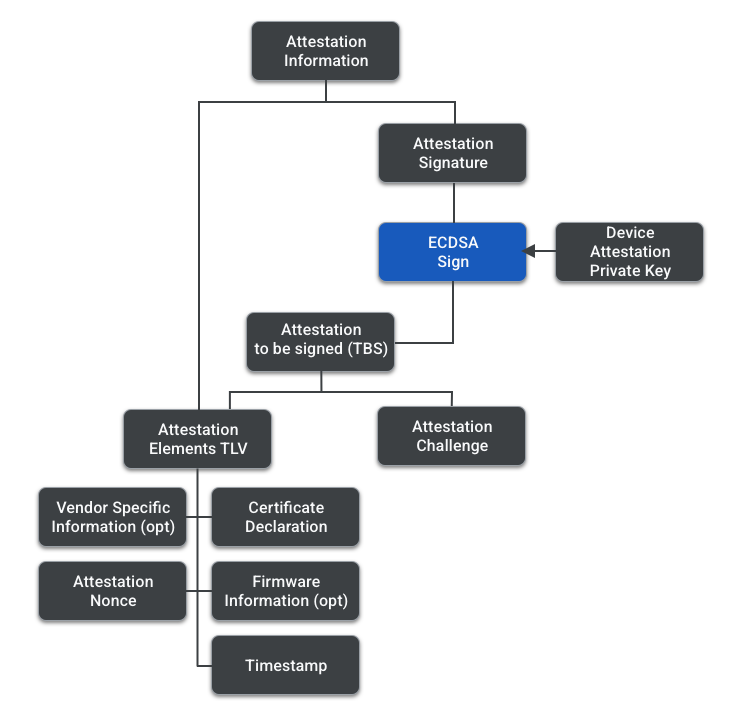
กระบวนการรับรองมีเอกสารและข้อความหลายรายการ รายการต่อไปนี้คือภาพรวมคร่าวๆ ของฟังก์ชันและองค์ประกอบของแต่ละส่วน รูปภาพด้านล่างช่วยให้เข้าใจลำดับชั้นขององค์ประกอบเหล่านี้
| เอกสาร | คำอธิบาย |
|---|---|
| การประกาศการรับรอง (CD) | CD ช่วยให้อุปกรณ์ Matter สามารถพิสูจน์ความสอดคล้องกับโปรโตคอล Matter ได้
เมื่อกระบวนการรับรอง Matter เสร็จสิ้น Alliance จะสร้าง CD สำหรับประเภทอุปกรณ์เพื่อให้ผู้ให้บริการรวมไว้ในเฟิร์มแวร์ได้ CD จะมีข้อมูลต่างๆ ดังนี้
|
| ข้อมูลเฟิร์มแวร์ (ไม่บังคับ) | ข้อมูลเฟิร์มแวร์ประกอบด้วยหมายเลขเวอร์ชัน CD และไดเจสต์ของคอมโพเนนต์อย่างน้อย 1 รายการในเฟิร์มแวร์ เช่น ระบบปฏิบัติการ ระบบไฟล์ และ Bootloader ไดเจสต์อาจเป็นแฮชของคอมโพเนนต์ซอฟต์แวร์หรือแฮชของไฟล์ Manifest ที่ลงนามของคอมโพเนนต์ซอฟต์แวร์ ผู้ให้บริการอาจเลือกที่จะรวมเฉพาะ "แฮชของแฮช" ของคอมโพเนนต์ไว้ในข้อมูลเฟิร์มแวร์ แทนที่จะเป็นอาร์เรย์ของแฮชแต่ละรายการ ข้อมูลเฟิร์มแวร์เป็นองค์ประกอบที่ไม่บังคับในกระบวนการรับรอง และใช้ได้เมื่อผู้ให้บริการมีสภาพแวดล้อมการเปิดเครื่องที่ปลอดภัยซึ่งจัดการคู่คีย์การรับรอง |
| ข้อมูลเอกสารรับรอง | ข้อความที่ส่งจากผู้รับมอบอำนาจถึงผู้มอบอำนาจ ข้อมูลเอกสารรับรองจะรวม TLV ที่มีองค์ประกอบเอกสารรับรองและลายเซ็นเอกสารรับรอง |
| องค์ประกอบของเอกสารรับรอง | นี่คือ TLV ที่มีข้อมูลต่อไปนี้
|
| การทดสอบการรับรอง | การตรวจสอบสิทธิ์นอกแบนด์ที่ได้มาระหว่างการสร้างเซสชัน Passcode Authenticated Session Establishment (PASE)/ Certificate Authenticated Session Establishment (CASE) และใช้เพื่อรักษาความปลอดภัยของกระบวนการเพิ่มเติมและหลีกเลี่ยงลายเซ็นที่เล่นซ้ำ มาจากเซสชัน CASE, เซสชัน PASE หรือเซสชัน CASE ที่กลับมาทำงานอีกครั้ง |
| TBS (ที่จะลงนาม) ของเอกสารรับรอง | ข้อความที่มีองค์ประกอบการรับรองและการทดสอบการรับรอง |
| ลายเซ็นรับรอง | ลายเซ็นของ TBS สำหรับเอกสารรับรอง ซึ่งลงนามโดยใช้คีย์ส่วนตัวสำหรับการรับรองอุปกรณ์ |
ขั้นตอนการรับรอง
อุปกรณ์ที่ใช้ในการจัดเตรียมมีหน้าที่รับผิดชอบในการรับรองอุปกรณ์ที่ได้รับการจัดเตรียม โดยจะดำเนินการตามขั้นตอนต่อไปนี้
- คอมมิชชันเนอร์จะสร้าง Nonce การรับรองขนาด 32 ไบต์แบบสุ่ม ในศัพท์เฉพาะของวิทยาการเข้ารหัสลับ Nonce (ตัวเลขที่ใช้ครั้งเดียว) คือตัวเลขสุ่มที่สร้างขึ้นในกระบวนการเข้ารหัสลับและมีไว้เพื่อใช้ครั้งเดียว
- Commissioner จะส่ง Nonce ไปยัง DUT และขอข้อมูลเอกสารรับรอง
- DUT จะสร้างข้อมูลเอกสารรับรองและลงนามด้วยคีย์ส่วนตัวของเอกสารรับรอง
- ผู้ว่าจ้างจะกู้คืนใบรับรอง DAC และ PAI จากอุปกรณ์ และค้นหาใบรับรอง PAA จาก Trust Store Matter
- ผู้รับมอบอำนาจจะตรวจสอบข้อมูลเอกสารรับรอง เงื่อนไขสำหรับการตรวจสอบมีดังนี้
- ต้องตรวจสอบชุดใบรับรอง DAC รวมถึงการตรวจสอบการเพิกถอนใน PAI และ PAA
- VID ใน DAC ตรงกับ VID ใน PAI
- ลายเซ็นเอกสารรับรองถูกต้อง
- Nonce ในองค์ประกอบการรับรองอุปกรณ์ตรงกับ Nonce ที่ผู้ให้สิทธิ์ระบุ
- ลายเซ็นการประกาศใบรับรองถูกต้องโดยใช้คีย์การลงนามการประกาศใบรับรองที่รู้จักกันดีของ Alliance
- ข้อมูลเฟิร์มแวร์ (หากมีและได้รับการสนับสนุนโดย Commissioner) ตรงกับรายการใน Distributed Compliance Ledger
- นอกจากนี้ การตรวจสอบ VID/PID เพิ่มเติมยังเกิดขึ้นระหว่างคลัสเตอร์ข้อมูลพื้นฐานของอุปกรณ์, การประกาศการรับรอง และ DAC ด้วย