

सर्टिफ़ाइड डिवाइस वे डिवाइस होते हैं जो Connectivity Standards Alliance (Alliance) Matter सर्टिफ़िकेशन प्रोसेस से गुज़रे हैं.
कमीशनिंग की प्रोसेस के दौरान, सर्टिफ़ाइड डिवाइस को खुद को अटेस्ट करना होता है. दूसरे शब्दों में, उसे यह साबित करना होगा कि वह वही है जो वह दावा करता है और वह एक असली प्रॉडक्ट है. इसलिए, सभी Matter डिवाइसों के पास क्रेडेंशियल होते हैं. इनमें पुष्टि करने वाली कुंजी का जोड़ा और उससे जुड़ी सर्टिफ़िकेट चेन शामिल होती है. डिवाइस अटेस्टेशन सर्टिफ़िकेट (डीएसी) इस चेन का हिस्सा है. कमीशनिंग की प्रोसेस में शामिल डिवाइस, कमिश्नर को डीएसी दिखाता है. इसके बाद, कमिश्नर यह प्रमाणित करेगा कि:
- इसे किसी सर्टिफ़ाइड मैन्युफ़ैक्चरर ने बनाया हो.
- यह एक असली डिवाइस है.
- इसने Matter कंप्लायंस टेस्ट पास किए हैं.
डेवलपमेंट के दौरान, मैन्युफ़ैक्चरर अपने डिवाइसों को टेस्ट कर सकता है. इसके लिए, उसे पुष्टि करने की पूरी प्रोसेस को पूरा करने की ज़रूरत नहीं होती. टेस्टर को साफ़ तौर पर बताया जाना चाहिए कि डिवाइस की जांच की जा रही है. साथ ही, इसे अभी तक सर्टिफ़िकेट नहीं मिला है और लॉन्च नहीं किया गया है. जब कोई मैन्युफ़ैक्चरर प्रोडक्शन फ़ेज़ में पहुंच जाता है, तो प्रोविज़नर के नेटवर्क को अटेस्टेशन की सभी ज़रूरी शर्तें लागू करनी चाहिए.
अटेस्टेशन के लिए, पब्लिक की इन्फ़्रास्ट्रक्चर (पीकेआई) का इस्तेमाल किया जाता है. यह रूट सर्टिफ़िकेट अथॉरिटी और इंटरमीडिएट सर्टिफ़िकेट का इस्तेमाल करता है. यह एसएसएल/टीएलएस के लिए इस्तेमाल किए जाने वाले सर्वर ऑथेंटिकेशन सर्टिफ़िकेट की तरह ही काम करता है. इस प्रोसेस को डिवाइस अटेस्टेशन सर्टिफ़िकेट चेन कहा जाता है.
डिवाइस अटेस्टेशन पीकेआई
डीएसी, X.509 v3 सर्टिफ़िकेट होता है. X.509 का पहला वर्शन, आईटीयू-टी ने 1988 में पब्लिश किया था. Matter, पब्लिक की इन्फ़्रास्ट्रक्चर सर्टिफ़िकेट और निरस्त सर्टिफ़िकेट की सूची (सीआरएल) के साथ X.509 v3 का इस्तेमाल करता है. इसके बारे में RFC5280 में बताया गया है. इसमें ये चीज़ें शामिल हैं:
- सार्वजनिक कुंजी
- जारी करने वाला
- विषय
- सर्टिफ़िकेट का सीरियल नंबर
- वैधता, जहां समयसीमा खत्म होने की तारीख तय नहीं की जा सकती
- हस्ताक्षर
वेंडर आईडी और प्रॉडक्ट आईडी, डीएसी सब्जेक्ट में MatterDACName के एट्रिब्यूट होते हैं.
हर डिवाइस का डीएसी यूनीक होता है. साथ ही, यह प्रॉडक्ट में मौजूद अटेस्टेशन कुंजी के यूनीक जोड़े से जुड़ा होता है. इसे डिवाइस बनाने वाली कंपनी से जुड़ी सीए ने जारी किया हो.
डीएसी के हस्ताक्षर की पुष्टि, प्रॉडक्ट अटेस्टेशन इंटरमीडिएट सर्टिफ़िकेट (पीएआई) से की जाती है. इसे भी पीएए जारी करता है. हालांकि, कोई वेंडर हर प्रॉडक्ट (पीआईडी के हिसाब से), प्रॉडक्ट के ग्रुप या अपने सभी प्रॉडक्ट के लिए एक पीएआई बनाने का विकल्प चुन सकता है.
चेन ऑफ़ ट्रस्ट के रूट पर, प्रॉडक्ट अटेस्टेशन अथॉरिटी (पीएए) सर्टिफ़िकेट अथॉरिटी (सीए) की सार्वजनिक कुंजी, पीएआई के हस्ताक्षर की पुष्टि करती है. ध्यान दें कि Matter ट्रस्ट स्टोर, फ़ेडरेटेड है. साथ ही, कमिश्नर के भरोसेमंद पीएए सर्टिफ़िकेट का सेट, एक केंद्रीय भरोसेमंद डेटाबेस (डिस्ट्रिब्यूटेड कंप्लायंस लेजर) में सेव किया जाता है. भरोसेमंद सेट में पीएए की एंट्री के लिए, Alliance की ओर से मैनेज की जाने वाली सर्टिफ़िकेट नीति का पालन करना ज़रूरी है.
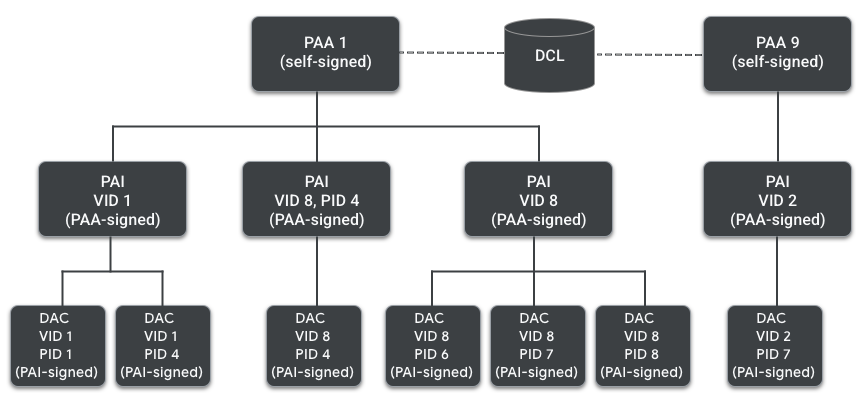
पीएआई भी एक X.509 v3 सर्टिफ़िकेट होता है. इसमें ये शामिल होते हैं:
- सार्वजनिक कुंजी
- जारी करने वाला
- विषय
- सर्टिफ़िकेट का सीरियल नंबर
- वैधता, जहां समयसीमा खत्म होने की तारीख तय नहीं की जा सकती
- हस्ताक्षर
वेंडर आईडी और प्रॉडक्ट आईडी (ज़रूरी नहीं), डीएसी सब्जेक्ट में MatterDACName के एट्रिब्यूट होते हैं.
आखिर में, पीएए, चेन में रूट सर्टिफ़िकेट होता है और इस पर खुद हस्ताक्षर किया हुआ होता है. इसमें ये चीज़ें शामिल हैं:
- हस्ताक्षर
- सार्वजनिक कुंजी
- जारी करने वाला
- विषय
- सर्टिफ़िकेट का सीरियल नंबर
- मान्यता
प्रमाणन से जुड़े अन्य दस्तावेज़ और मैसेज
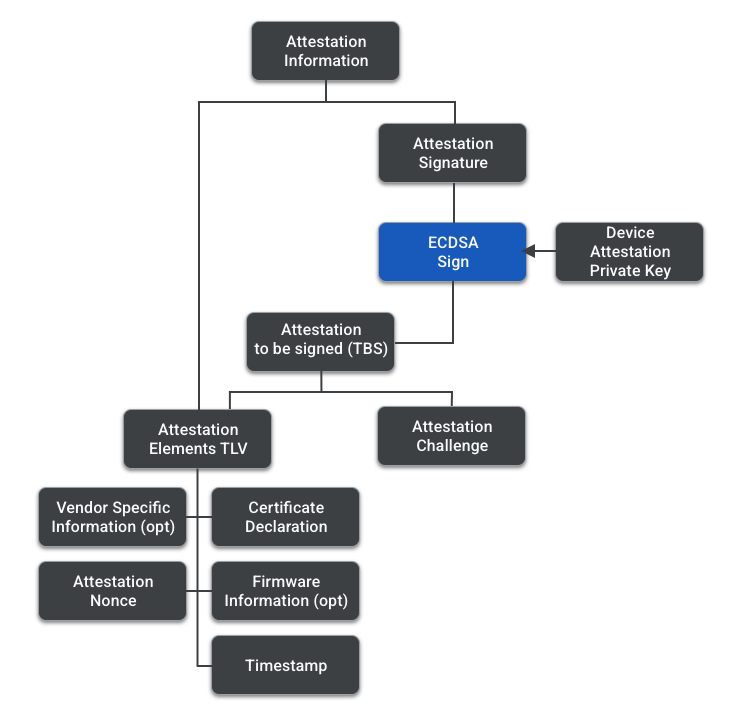
अटेस्टेशन की प्रोसेस में कई दस्तावेज़ और मैसेज शामिल होते हैं. यहां दिए गए आइटम, उनके काम करने के तरीके और संरचना के बारे में खास जानकारी देते हैं. नीचे दी गई इमेज से, इनकी हैरारकी को समझने में मदद मिलती है.
| दस्तावेज़ | जानकारी |
|---|---|
| सर्टिफ़िकेशन डिक्लेरेशन (सीडी) | सीडी की मदद से, Matter डिवाइस यह साबित कर सकता है कि वह Matter प्रोटोकॉल का पालन करता है.
Matter
सर्टिफ़िकेशन की प्रोसेस पूरी होने पर,
Alliance डिवाइस टाइप के लिए एक सीडी बनाता है, ताकि वेंडर उसे फ़र्मवेयर में शामिल कर सके. सीडी में अन्य जानकारी के साथ-साथ यह जानकारी भी शामिल होती है:
|
| फ़र्मवेयर की जानकारी (ज़रूरी नहीं) | फ़र्मवेयर की जानकारी में, सीडी वर्शन नंबर और फ़र्मवेयर में मौजूद कॉम्पोनेंट के एक या उससे ज़्यादा डाइजेस्ट शामिल होते हैं. जैसे, ओएस, फ़ाइल सिस्टम, बूटलोडर. डाइजेस्ट, सॉफ़्टवेयर कॉम्पोनेंट का हैश या सॉफ़्टवेयर कॉम्पोनेंट के साइन किए गए मेनिफ़ेस्ट का हैश हो सकता है. वेंडर, फ़र्मवेयर की जानकारी में अलग-अलग हैश के कलेक्शन के बजाय, सिर्फ़ अपने कॉम्पोनेंट के "हैश-ऑफ़-हैश" को शामिल करने का विकल्प भी चुन सकता है. अटेस्टेशन की प्रोसेस में फ़र्मवेयर की जानकारी देना ज़रूरी नहीं है. यह जानकारी तब लागू होती है, जब वेंडर के पास सुरक्षित बूट एनवायरमेंट हो, जो अटेस्टेशन कुंजी के जोड़े को मैनेज करता हो. |
| पुष्टि करने से जुड़ी जानकारी | कमीशन पाने वाले व्यक्ति ने कमीशन देने वाले व्यक्ति को मैसेज भेजा. अटेस्टेशन की जानकारी में, अटेस्टेशन एलिमेंट और अटेस्टेशन सिग्नेचर वाला टीएलवी शामिल होता है. |
| प्रमाणित करने से जुड़े एलिमेंट | यह एक टीएलवी है, जिसमें ये शामिल हैं:
|
| पुष्टि करने की चुनौती | Passcode Authenticated Session Establishment (PASE)/ Certificate Authenticated Session Establishment (CASE) सेशन शुरू करने के दौरान, आउट-ऑफ़-बैंड चैलेंज जनरेट किया जाता है. इसका इस्तेमाल, प्रोसेस को ज़्यादा सुरक्षित बनाने और हस्ताक्षर को फिर से इस्तेमाल करने से रोकने के लिए किया जाता है. यह CASE सेशन, PASE सेशन या फिर से शुरू किए गए CASE सेशन से आता है. |
| अटेस्टेशन टीबीएस (हस्ताक्षर किया जाना है) | मैसेज में, पुष्टि करने वाले एलिमेंट और पुष्टि करने से जुड़ी चुनौती शामिल होती है. |
| अटेस्टेशन सिग्नेचर | डिवाइस की पुष्टि करने वाली निजी कुंजी का इस्तेमाल करके, पुष्टि करने वाले टीबीएस पर हस्ताक्षर किया गया है. |
पुष्टि करने की प्रक्रिया
कमीशनर की ज़िम्मेदारी है कि वह कमीशन पाने वाले व्यक्ति की पुष्टि करे. यह इन चरणों को पूरा करता है:
- कमिश्नर, 32 बाइट का रैंडम अटेस्टेशन नॉन्स जनरेट करता है. क्रिप्टोग्राफ़ी की भाषा में, नॉन्स (एक बार इस्तेमाल होने वाला नंबर) एक रैंडम नंबर होता है. इसे क्रिप्टोग्राफ़ी की प्रक्रिया में जनरेट किया जाता है और इसका इस्तेमाल सिर्फ़ एक बार किया जाता है.
- कमिश्नर, डीयूटी को नॉन्स भेजता है और पुष्टि की जानकारी का अनुरोध करता है.
- डीयूटी, पुष्टि करने की जानकारी जनरेट करता है और पुष्टि करने के लिए निजी पासकोड का इस्तेमाल करके उस पर हस्ताक्षर करता है.
- कमिशनर, डिवाइस से डीएसी और पीएआई सर्टिफ़िकेट को वापस लाता है. साथ ही, अपने Matter ट्रस्ट स्टोर से पीएए सर्टिफ़िकेट को खोजता है.
- कमिश्नर, अटेस्टेशन की जानकारी की पुष्टि करता है. पुष्टि करने के लिए,
ये शर्तें पूरी करनी होंगी:
- डीएसी सर्टिफ़िकेट चेन की पुष्टि करना ज़रूरी है. इसमें पीएआई और पीएए पर, रद्द करने की जांच भी शामिल है.
- DAC पर मौजूद वीआईडी, पीएआई पर मौजूद वीआईडी से मेल खाता हो.
- अटेस्टेशन सिग्नेचर मान्य है.
- डिवाइस अटेस्टेशन एलिमेंट में मौजूद नॉन्स, कमिश्नर के दिए गए नॉन्स से मेल खाता हो.
- सर्टिफ़िकेट के एलान वाले हस्ताक्षर, Alliance के जाने-माने सर्टिफ़िकेट के एलान वाले हस्ताक्षर की किसी एक कुंजी का इस्तेमाल करके मान्य है.
- फ़र्मवेयर की जानकारी (अगर मौजूद है और कमिश्नर के साथ काम करती है), डिस्ट्रिब्यूटेड कंप्लायंस लेजर में मौजूद किसी एंट्री से मेल खाती है.
- डिवाइस की बुनियादी जानकारी वाले क्लस्टर, सर्टिफ़िकेशन के एलान, और डीएसी के बीच, वीआईडी/पीआईडी की अतिरिक्त पुष्टि भी की जाती है.