

Perangkat Tersertifikasi adalah Perangkat yang telah melalui Proses Sertifikasi Connectivity Standards Alliance (Alliance) Matter.
Selama proses commissioning, Perangkat Tersertifikasi harus membuktikan dirinya sendiri. Dengan kata lain, produk tersebut harus membuktikan bahwa produk tersebut memang seperti yang diklaim dan merupakan produk asli. Dengan demikian, semua Perangkat Matter memiliki kredensial yang mencakup pasangan kunci Pengesahan dan rantai sertifikat terkait. Device Attestation Certificate (DAC) adalah bagian dari rantai ini. Setelah Perangkat yang sedang dalam commissioning menampilkan DAC ke Commissioner-nya, Commissioner akan menyatakan bahwa:
- perangkat tersebut dibuat oleh produsen bersertifikasi.
- perangkat tersebut adalah perangkat asli.
- perangkat telah lulus uji kepatuhan Matter.
Selama fase pengembangan, produsen dapat menguji Perangkat mereka tanpa proses Pengesahan lengkap. Penguji harus diberi tahu secara eksplisit bahwa Perangkat sedang dalam pengujian, dan belum disertifikasi serta diluncurkan. Setelah produsen memasuki fase produksi, ekosistem penyedia harus menerapkan semua persyaratan Pengesahan.
Pengesahan menggunakan Infrastruktur Kunci Publik (PKI) yang memanfaatkan Root Certificate Authority dan Intermediate Certificate, dengan cara yang mirip dengan sertifikat autentikasi server yang banyak digunakan untuk SSL/TLS. Proses ini disebut Rantai Sertifikat Pengesahan Perangkat.
PKI Pengesahan Perangkat
DAC adalah sertifikat X.509 v3. Versi pertama X.509 dipublikasikan pada tahun 1988 oleh ITU-T. X.509 v3 dengan Sertifikat Infrastruktur Kunci Publik dan Daftar Pencabutan Sertifikat (CRL) yang digunakan oleh Matter ditentukan oleh RFC5280. Isinya sebagai berikut:
- Kunci Publik
- Penerbit
- Subjek
- Nomor Seri Sertifikat
- Validitas, dengan masa berlaku yang tidak dapat ditentukan
- Tanda Tangan
ID Vendor dan ID Produk adalah atribut MatterDACName dalam subjek DAC.
DAC bersifat unik per perangkat dan terkait dengan pasangan kunci pengesahan unik dalam produk. Sertifikat ini diterbitkan oleh CA yang terkait dengan Produsen perangkat.
Tanda tangan DAC divalidasi berdasarkan Product Attestation Intermediate Certificate (PAI), yang juga diterbitkan oleh PAA. Namun, vendor dapat memilih untuk membuat satu PAI per produk (khusus PID), grup produk, atau untuk semua produknya.
Di root rantai kepercayaan, kunci publik Certificate Authority (CA) Product Attestation Authority (PAA) memvalidasi tanda tangan dari PAI. Perhatikan bahwa trust store Matter digabungkan dan kumpulan sertifikat PAA yang dipercaya oleh komisioner dikelola dalam database tepercaya pusat (Distributed Compliance Ledger). Entri PAA dalam set tepercaya memerlukan pemenuhan kebijakan sertifikat yang dikelola oleh Alliance.
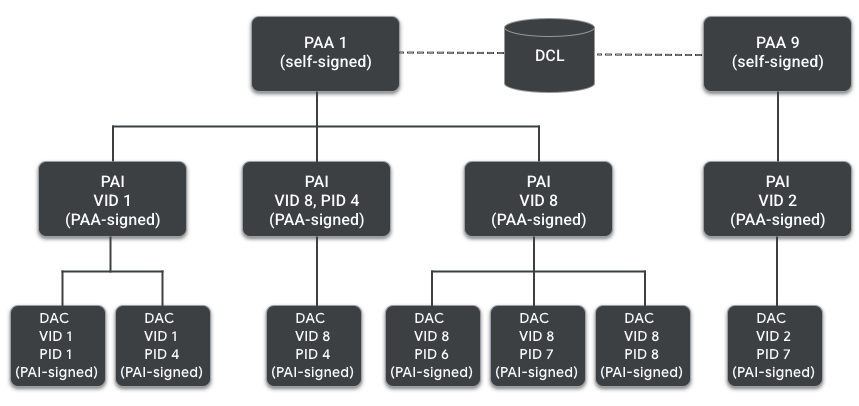
PAI juga merupakan sertifikat X.509 v3 yang mencakup:
- Kunci Publik
- Penerbit
- Subjek
- Nomor Seri Sertifikat
- Validitas, dengan masa berlaku yang tidak dapat ditentukan
- Tanda Tangan
ID Vendor dan ID Produk (opsional) adalah atribut MatterDACName dalam
subjek DAC.
Terakhir, PAA adalah root certificate dalam rantai dan ditandatangani sendiri. Hal ini mencakup:
- Tanda Tangan
- Kunci Publik
- Penerbit
- Subjek
- Nomor Seri Sertifikat
- Validitas
Dokumen & Pesan Pengesahan Tambahan
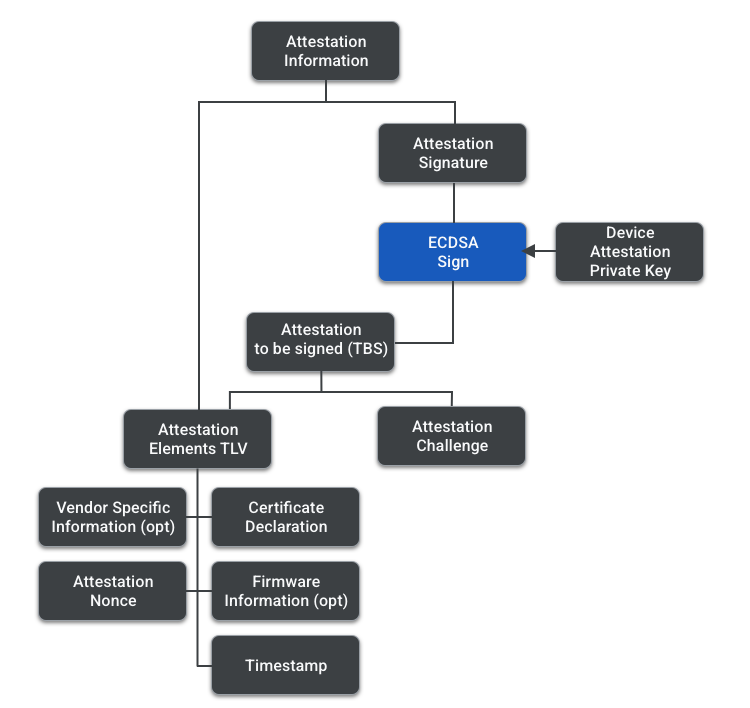
Proses pengesahan memiliki beberapa dokumen dan pesan. Item berikut adalah ringkasan singkat tentang fungsi dan komposisinya. Gambar di bawah membantu memahami hierarkinya.
| Dokumen | Deskripsi |
|---|---|
| Pernyataan Sertifikasi (CD) | CD memungkinkan
perangkat Matter
membuktikan kepatuhannya terhadap
protokol Matter.
Setiap kali
Proses Sertifikasi
Matter
selesai, Alliance akan membuat CD
untuk jenis perangkat
sehingga Vendor dapat menyertakannya dalam
firmware. CD tersebut mencakup, antara lain,
informasi:
|
| Informasi Firmware (opsional) | Informasi Firmware berisi
Nomor Versi CD dan satu atau beberapa
ringkasan komponen dalam
firmware, seperti OS, sistem file,
bootloader. Ringkasan dapat berupa
hash komponen software atau
hash manifes bertanda tangan dari
komponen software. Vendor juga dapat memilih untuk menyertakan hanya "hash-of-hash" komponennya dalam Informasi Firmware, bukan array hash individual. Informasi Firmware adalah elemen opsional dalam Proses Pengesahan dan berlaku jika vendor memiliki lingkungan booting aman yang menangani pasangan kunci Pengesahan. |
| Informasi Pengesahan | Pesan yang dikirim dari Penerima Tugas kepada Pemberi Tugas. Informasi Pengesahan menggabungkan TLV yang berisi Elemen Pengesahan dan Tanda Tangan Pengesahan. |
| Elemen Pengesahan | Ini adalah TLV yang berisi:
|
| Tantangan Pengesahan | Verifikasi out-of-band yang diperoleh selama pembentukan sesi Passcode Authenticated Session Establishment (PASE)/ Certificate Authenticated Session Establishment (CASE) dan digunakan untuk lebih mengamankan prosedur dan menghindari tanda tangan yang diputar ulang. Berasal dari sesi CASE, sesi PASE, atau sesi CASE yang dilanjutkan. |
| TBS (akan ditandatangani) pengesahan | Pesan yang berisi Elemen Pengesahan dan Tantangan Pengesahan. |
| Tanda Tangan Pengesahan | Tanda tangan TBS Pengesahan, yang ditandatangani menggunakan Kunci Pribadi Pengesahan Perangkat. |
Prosedur Pengesahan
Commissioner bertanggung jawab untuk mengesahkan Commissionee. Langkah-langkah berikut akan dijalankan:
- Commissioner menghasilkan nonce pengesahan 32 byte acak. Dalam jargon kriptografi, nonce (angka yang digunakan sekali) adalah angka acak yang dihasilkan dalam prosedur kriptografi dan dimaksudkan untuk digunakan sekali.
- Commissioner mengirimkan nonce ke DUT dan meminta Informasi Pengesahan.
- DUT menghasilkan Informasi Pengesahan dan menandatanganinya dengan Kunci Pribadi Pengesahan.
- Commissioner memulihkan sertifikat DAC dan PAI dari Perangkat, dan mencari sertifikat PAA dari trust store Matter-nya.
- Commissioner memvalidasi Informasi Pengesahan. Berikut adalah kondisi
untuk validasi:
- Rantai sertifikat DAC harus divalidasi, termasuk pemeriksaan pencabutan pada PAI dan PAA.
- VID pada DAC cocok dengan VID pada PAI.
- Tanda Tangan Pengesahan valid.
- Nonce di Elemen Pengesahan Perangkat cocok dengan nonce yang diberikan oleh Komisioner.
- Tanda Tangan Deklarasi Sertifikat valid menggunakan salah satu kunci penandatanganan Deklarasi Sertifikasi Alliance yang dikenal.
- Informasi Firmware (jika ada dan didukung oleh Commissioner) cocok dengan entri di Distributed Compliance Ledger.
- Validasi VID/PID tambahan juga dilakukan antara Cluster Informasi Dasar Perangkat, Pernyataan Sertifikasi, dan DAC.